Microsoft Copilotのセキュリティとは?
Microsoft Copilot(旧称:Microsoft 365 Copilot)のセキュリティとは、Microsoft 365のID・アクセス制御、データ保護、コンプライアンス機能と、AI向けの追加保護を組み合わせ、組織データをCopilotで安全に活用するための仕組みを指します。Copilotでは、既存のアクセス制御に加えて、オーバーシェアリング、プロンプトインジェクション、有害コンテンツ、AIに入力したデータの取り扱いなど、生成AI特有のリスクも考慮する必要があります。
Microsoft Copilotは、Microsoft 365の既存のセキュリティ・コンプライアンス基盤を活用しながら、AI固有のリスクに対応する追加の保護機能を組み合わせています。ユーザー認証にはMicrosoft Entra IDを含む既存のID基盤が利用され、CopilotはMicrosoft 365で設定されたアクセス権限を尊重します。
機密データの保護については、Microsoft Purviewの秘密度ラベル、暗号化、保持、監査などの統制がCopilotのデータやAIとのやり取りにも適用されます。加えて、エンタープライズデータ保護の対象となる利用では、プロンプトや応答は基盤LLMの学習には利用されず、Microsoft 365の商用サービスと同様の契約上のデータ保護条件が適用されます。
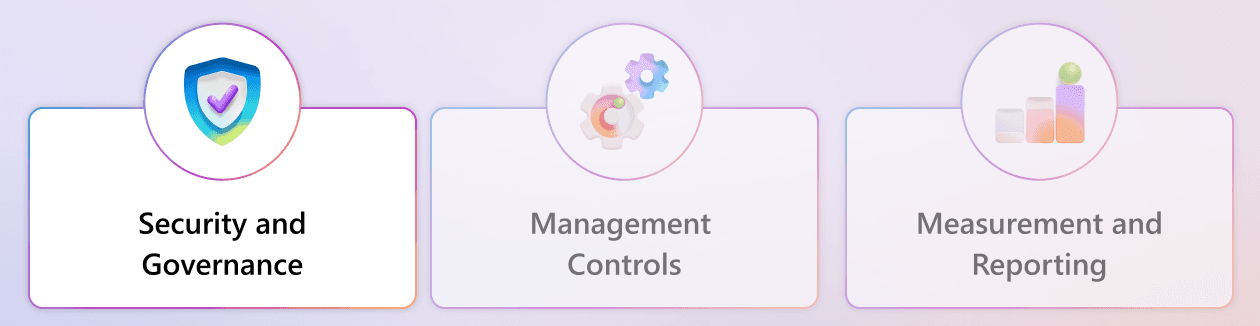
Microsoft Copilotの管理・統制を構成する3つの柱(出典:Microsoft Learn)
Microsoft Copilotが継承する既存のセキュリティ基盤
Microsoft Copilotのセキュリティは、Microsoft 365およびMicrosoft Entraの既存基盤を土台として構成されています。
Zero Trustに基づくアイデンティティとアクセス制御
Microsoft CopilotはMicrosoft 365のアイデンティティおよびアクセス制御の上に構築されており、強固なID検証、最小権限アクセス、継続的な評価といったZero Trustの原則に沿って設計されています。
このアクセス制御を維持しながら関連性の高い情報を検索する仕組みの一つが、Microsoft 365の「セマンティック インデックス(Semantic Index)」です。セマンティック インデックスはユーザーIDベースのアクセス境界を尊重し、グラウンディング(生成AIが回答の根拠となるデータを参照する処理)の過程でも、そのユーザーがアクセスを許可されていないコンテンツは参照しません。
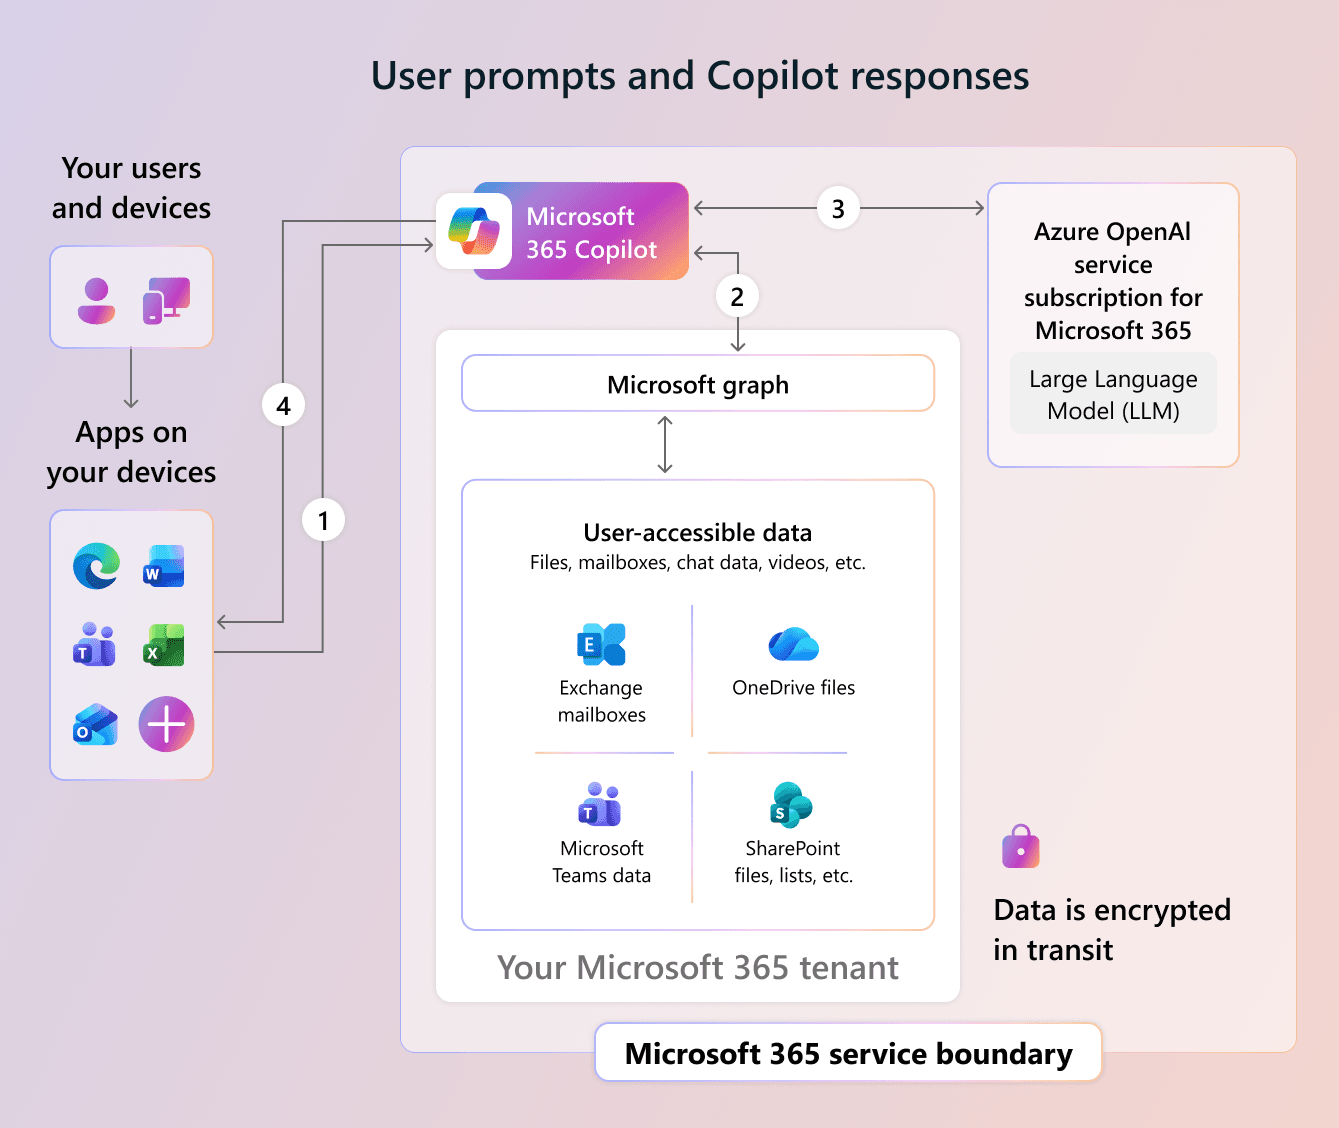
Microsoft Copilotにおけるユーザープロンプトと応答のデータフロー(出典:Microsoft Learn)
テナント論理分離と暗号化
Microsoft Copilotが処理するデータは、既存のMicrosoft 365と同じテナント論理分離の仕組みで守られます。各テナントのデータはMicrosoft Entraによる認可と役割ベースアクセス制御(RBAC)で他テナントと隔離されます。
保存時・転送時の暗号化にも、BitLocker、ファイルごとの暗号化、TLS、IPsecなど、Microsoft 365と同じ暗号化基盤が適用されます。
データ所在地とEU Data Boundary
Microsoft Copilotは、Microsoft Product TermsおよびData Protection Addendumで規定されたデータ所在地(Data Residency)コミットメントの対象ワークロードです。Advanced Data Residency(ADR)およびMulti-Geo Capabilitiesにも、所定の利用条件の下でMicrosoft Copilotに関するデータ所在地コミットメントが含まれています。
EU地域のユーザーにはEU Data Boundaryが適用されます。ただし、Microsoftのサブプロセッサーとして提供されるAnthropicモデルは、現時点でEU Data Boundaryおよび該当する国内処理コミットメントの対象外です。また、Bing検索サービスへ送信される生成Web検索クエリにはDPAおよびEU Data Boundaryが適用されません。
準拠する国際規制と認証
Microsoft Copilotは、GDPR、ISO/IEC 27001、ISO/IEC 27018、ISO/IEC 42001:2023、HIPAA(適切に構成された環境の場合)などの規制・国際規格への対応をサポートしています。
ただし、これらはMicrosoftが顧客のコンプライアンス活動を支援するための基盤です。適用法令に応じた自社評価、ポリシー設定、利用者教育などは、責任共有モデルに基づき顧客側でも対応する必要があります。
Microsoft Copilotのエンタープライズデータ保護(EDP)
エンタープライズデータ保護(Enterprise Data Protection、以下EDP)は、Microsoft Products and Services Data Protection Addendum(DPA)およびMicrosoft Product Termsのもとで、Microsoft CopilotとMicrosoft Copilot Chat(旧称:Microsoft 365 Copilot Chat)の顧客データに適用される統制とコミットメントの総称です。
Microsoftはこの契約上「データ処理者(Data Processor)」として扱われます。Exchange上のメールやSharePoint上のファイルを保護しているものと同じエンタープライズ向けの契約条件・コミットメントが、EDPの対象となるCopilotのプロンプトと応答にも適用されます。ただし、2026年10月確認時点、Anthropicモデルのうち「データ保持を備えたAnthropicモデル(Anthropic models with Data Retention)」は、この契約条件の対象外です。 これらのモデルは既定で無効で、テナント管理者が明示的に有効化した場合にのみ利用できます。利用にはAnthropicの商用利用規約とデータ保護補遺が適用され、入力と出力はMicrosoftではなくAnthropic側で保持されます。詳細はMicrosoft Learnをご確認ください。
EDPでは、主に以下の5つのコミットメントが示されています。
- データの保護:保存時・転送時の暗号化、物理セキュリティ、テナント間のデータ論理分離でデータを保護します。
- データのプライバシー:顧客の指示に基づいてデータを取り扱い、GDPRやEU Data Boundaryなどのコミットメントをサポートします。
- 既存のアクセス制御・ポリシーの継承:権限、秘密度ラベル、保持ポリシー、監査などの設定を尊重します。統制範囲はサブスクリプションプランによって異なります。
- AIセキュリティおよび著作権リスクからの保護:AI固有のセキュリティリスクや著作権リスクに対する保護が提供されます。
- 基盤モデルの学習にデータを使用しない:プロンプト、応答、およびMicrosoft Graph経由でアクセスされたデータは、基盤LLMの学習に利用されません。
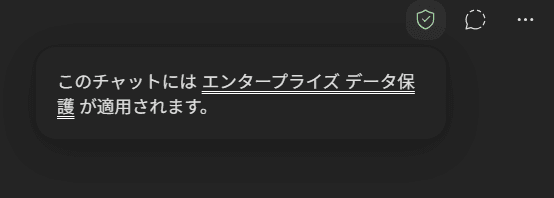
Microsoft Copilot Chatでエンタープライズデータ保護の適用を示す表示
企業のリスク管理・法務の観点では、特に5番目の学習非利用のコミットメントが重要です。ただし、このコミットメントはアクセス権の過剰付与などによるオーバーシェアリングのリスクまで排除するものではありません。
Microsoft PurviewによるMicrosoft Copilotのデータセキュリティ管理
Microsoft Purviewは、Microsoft Copilotのデータセキュリティ・コンプライアンス統制を支える主要な管理基盤です。ここでは、PurviewがCopilotに提供する機能群と、主要な機能の動作を解説します。
ただし、Copilotを安全に利用するために、ここで紹介するすべてのPurview機能が必須となるわけではありません。組織が求めるセキュリティ・コンプライアンスレベルや保有するライセンスに応じて、必要な機能を選択することが重要です。
Microsoft Purviewがサポートする11の機能
Microsoft Purviewは、Microsoft CopilotおよびCopilot Chatに対して、以下の11の主要機能をサポートしています。
Microsoft Purviewの機能 | Copilotでの主な用途 |
|---|---|
Data Security Posture Management(DSPM)およびDSPM for AI(classic) | AI利用とデータリスクの可視化・管理 |
監査(Audit) | プロンプト・応答などの監査 |
データ分類(Data classification) | プロンプト・応答内の機密データの分類 |
秘密度ラベル(Sensitivity labels) | ラベルによる保護とラベル継承 |
ラベルなし暗号化(Encryption without sensitivity labels) | 暗号化されたコンテンツの利用権限確認 |
データ損失防止(Data Loss Prevention) | 機密プロンプト・コンテンツの処理制御 |
インサイダーリスク管理(Insider Risk Management) | リスクの高いAI利用の検出 |
コミュニケーションコンプライアンス(Communication Compliance) | プロンプト・応答のコンプライアンス検査 |
eDiscovery | プロンプト・応答の検索・エクスポート |
データライフサイクル管理(Data Lifecycle Management) | プロンプト・応答の保持・削除 |
コンプライアンスマネージャー(Compliance Manager) | AI関連のコンプライアンス評価 |
Microsoft Copilotでは、Purviewで設定した秘密度ラベルなどの既存の保護設定が尊重されます。また、機能によってはCopilotとのやり取りを対象とする専用ポリシーを構成できます。
ただし、対象データや必要なライセンスは機能ごとに異なるため、実装前にはMicrosoft Purview service descriptionで各機能の要件をご確認ください。
秘密度ラベルとの連携とラベル継承
秘密度ラベル(Sensitivity labels)は、Microsoft Copilotにおける主要なデータ保護手段の一つです。ファイルやメールに適用したラベルは、Copilotの応答生成でも以下のように尊重されます。
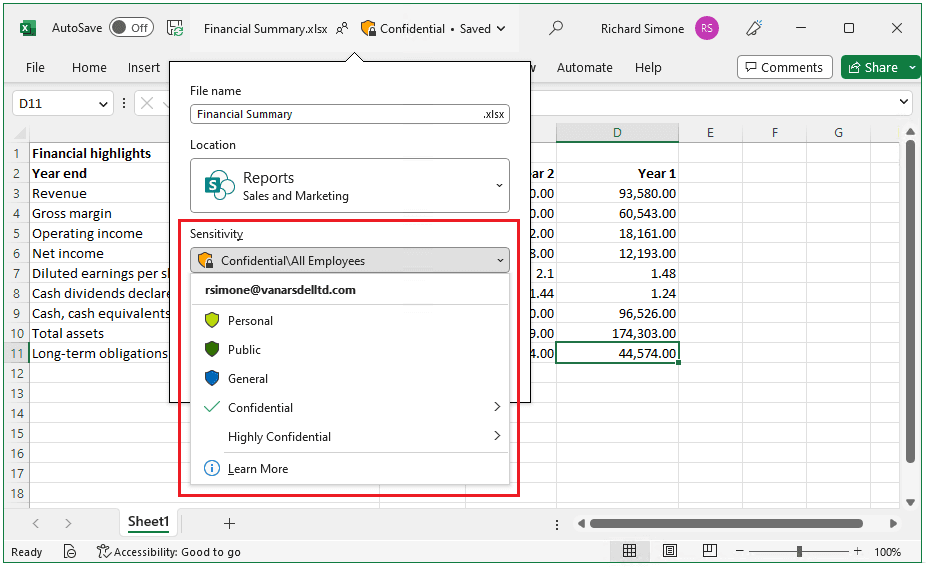
Officeアプリ上に表示されるMicrosoft Purviewの秘密度ラベル(出典:Microsoft Learn)
まず、秘密度ラベルで暗号化されたコンテンツについては、Copilotがユーザーの使用権限(EXTRACT権限とVIEW権限)を確認します。必要な使用権限がなければ、Copilotはそのコンテンツを応答生成に利用しません。
次に、Microsoft Copilot Chatでは、応答に利用した情報源のうち最も優先度の高い秘密度ラベルが表示されます。ユーザーは、応答の根拠に含まれる最も高い秘密度レベルを画面上で確認できます。
さらに、Copilot in Word、Copilot in PowerPoint、Copilot in Outlookで秘密度ラベル付きコンテンツをもとに新規コンテンツを生成すると、サポートされるシナリオでは元コンテンツのラベルと保護設定が継承されます。複数のファイルを参照した場合は、最も優先度の高いラベルが継承されるため、生成物が元データより低い保護レベルで扱われるリスクを減らせます。
Data Security Posture Management(DSPM)
DSPMは、Microsoft Purviewポータルから組織全体のデータセキュリティリスクを可視化・管理するための機能で、Copilot、エージェント、サードパーティAIアプリを横断的にモニタリングできます。旧バージョンは「DSPM for AI(classic)」として提供されています。
 Microsoft Purview Data Security Posture Management(DSPM)の導入・運用フロー(出典:Microsoft Learn)
DSPMの代表的な機能は、以下の3つです。
- AI活動に関するインサイトと分析:CopilotやAIアプリの利用状況と、AIとのやり取りに関連する機密データを可視化します。
- 推奨ポリシー:「秘密度ラベルを使用したデータ保護」「AIアプリにおける危険なやり取りの検出」など、Microsoft Copilot向けに用意されたポリシーを利用できます。
- データリスク評価:過剰な共有設定や権限付与など、オーバーシェアリングのリスクを特定します。既定の評価は対象となるSharePointサイトについて定期的に自動実行されます。
現行のDSPMでは、Copilotでのデータ露出防止などの目標ごとに、Security Copilotエージェントの支援を受けながら対策を進められます。
なお、Posture Agentや一部の連携機能はパブリックプレビュー段階のため、実装前には個別機能の一般提供の状況および必要ライセンスをMicrosoft Learnでご確認ください。
Insider Risk Management・監査・保持
Microsoft Purview Insider Risk Managementは、データ漏えいなどにつながるリスクの高いユーザー活動を検出・調査する機能です。Copilot向けには「Risky AI usage」というポリシーテンプレートが用意されており、プロンプトインジェクション攻撃の試行やProtected Material(著作権保護素材)へのアクセスなど、AI固有のリスク挙動を検出できます。
検出した活動はAdaptive Protectionのリスク評価にも活用でき、リスクレベルに応じてDLPやConditional Access(プレビュー)などの保護を動的に適用できます。
このほか、Communication Complianceでプロンプトと応答の内容を検査し、Auditで監査ログに記録し、eDiscoveryで検索・保全できます。Data Lifecycle Managementでは、「Microsoft Copilot Experiences」を保持ポリシーの対象に選ぶことで、AI活動データを他のMicrosoft 365データと同じ枠組みで保持・削除できます。
Microsoft Purview DLP for Microsoft Copilotの4つの制御
Microsoft Purview Data Loss Prevention(DLP)では、「Microsoft 365 Copilot and Copilot Chat」専用のポリシーロケーションを対象にDLPポリシーを構成し、機密情報を含むプロンプトやコンテンツの処理、外部Web検索などを以下の4つのパターンで制御できます。
以下の表で、各制御パターンを整理します。プレビュー段階の機能もあるため、実装前に自社テナントへの展開状況をご確認ください。
制御パターン | 条件 | 動作 | 提供状況 |
|---|---|---|---|
プロンプトからのWeb検索を制限 | Sensitive Information Types(SITs)を含むプロンプト | 外部Web検索をグラウンディングソースとして使用しない | 一般提供 |
機密プロンプト自体の処理を制限 | Sensitive Information Types(SITs)を含むプロンプト | Copilotが応答せず、内部検索・Web検索にも使用しない | プレビュー |
秘密度ラベル付きファイル・メールの処理を制限 | 指定した秘密度ラベル | 該当コンテンツをCopilotが処理・応答生成に使用しない | 一般提供 |
外部メールの処理を制限 | Accepted Domains外から受信したメール | グラウンディング・要約・引用から除外する | プレビュー |
秘密度ラベル付きコンテンツの処理制限は、保存済みまたは現在開かれているファイルと、2025年1月1日以降に送信されたメールが対象で、カレンダー招待はサポートされていません。対象アイテムの内容は応答生成に使用されませんが、アイテム自体が引用に表示される場合があります。
なお、DLPポリシーの作成・更新が反映されるまで、最大4時間かかる場合があります。ポリシーの作成・編集には「Microsoft Entra AI Admin」「Purview Data Security AI Admin」などのロールを利用できるため、Global Administratorに権限を集中させずに運用できます。
Microsoft Copilotの有害コンテンツ・プロンプトインジェクション対策
Microsoft Copilotは、有害コンテンツ、著作権に関するリスク、プロンプトインジェクションなど、AI固有のリスクに対して複数のガードレールを備えています。
Microsoft Copilot Chatでは、管理者が指定したユーザーに対して、一部のテキスト向け有害コンテンツ保護を会話単位で無効化する権限を付与できます。ただし、プロンプトインジェクション対策や著作権保護などのコア保護は無効化できません。
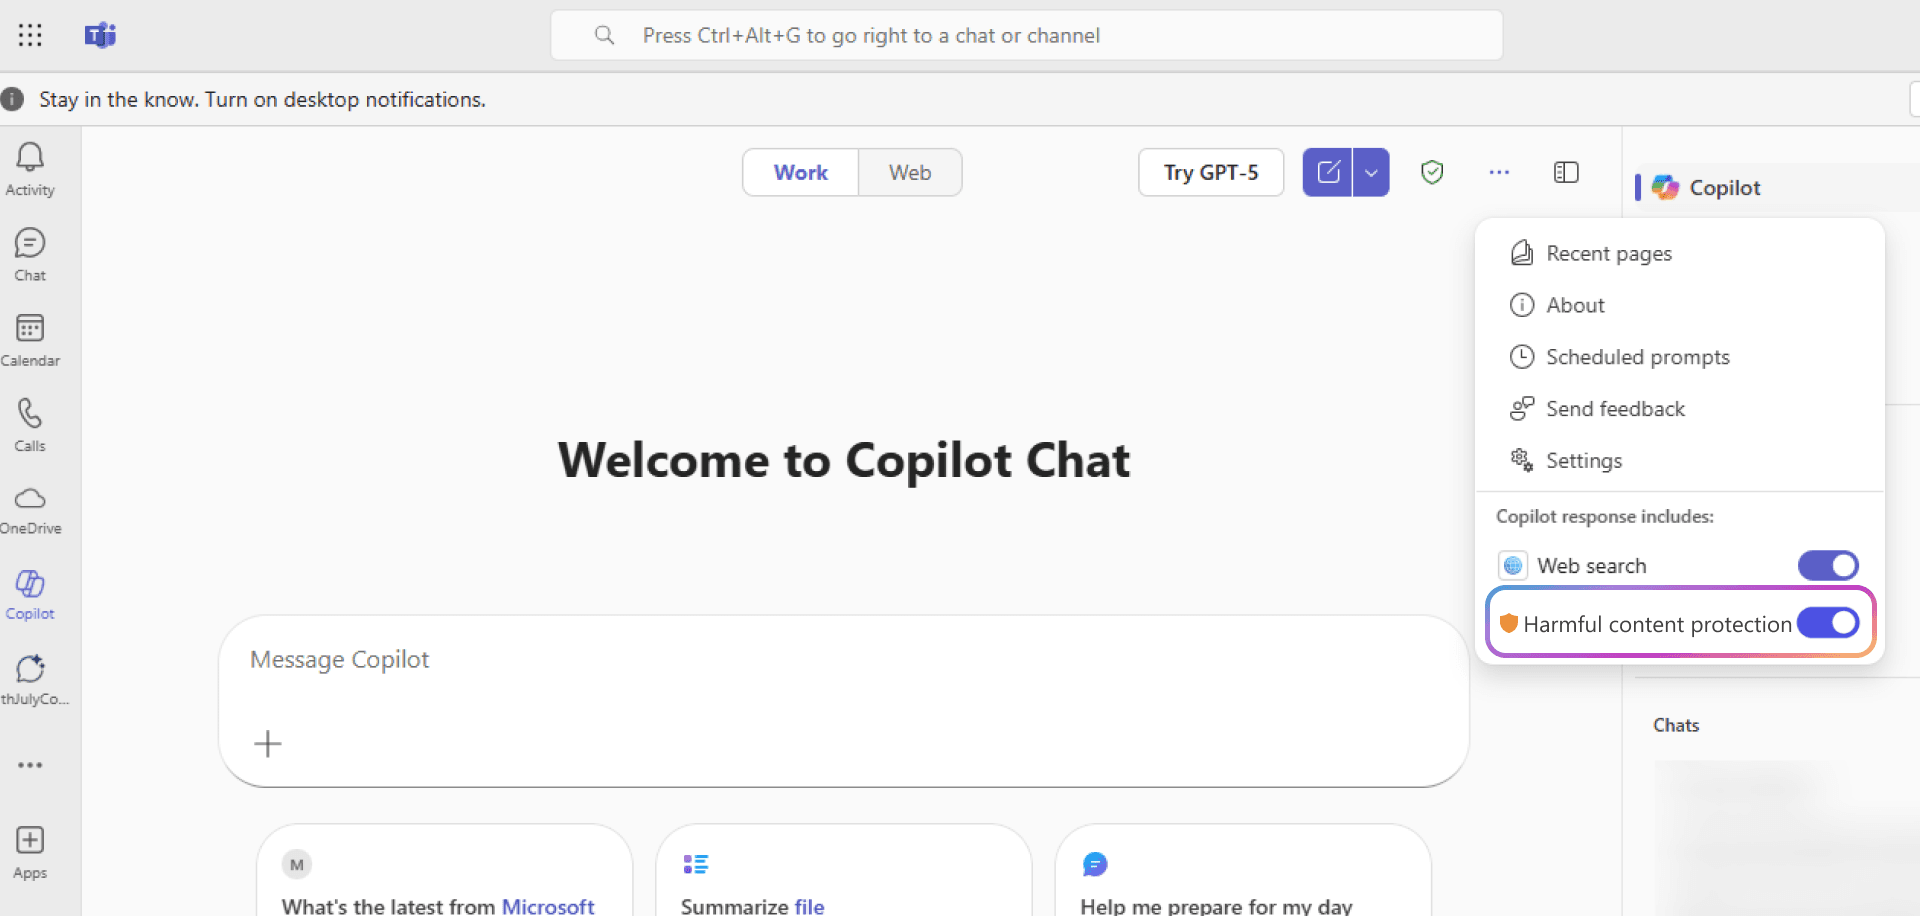
Microsoft Copilot Chatに表示される有害なコンテンツ保護の設定(出典:Microsoft Learn)
有害コンテンツフィルタは、ユーザーの入力プロンプトや生成された応答に含まれる有害コンテンツを識別し、主に以下の4分類をブロックします。
- Hate & Fairness(憎悪と公平性):人種、宗教、性的指向などの属性に基づく差別的なコンテンツ
- Sexual(性的コンテンツ):性行為、性暴力、ポルノなどに関するコンテンツ
- Violence(暴力):人を傷つける行為や武器などに関連するコンテンツ
- Self-harm(自傷行為):自傷や自殺を目的とする行動に関するコンテンツ
さらに、一部のシナリオでは、従業員の職場でのコミュニケーションをもとにパフォーマンスや感情的状態などを不適切に推論・評価するWorkplace harmsを抑制する保護も適用されます。
Protected Material(保護対象素材)検出は、著作権の対象となるテキストやライセンス制限のあるコードがCopilotの出力に含まれるリスクを軽減します。ただし、すべてのMicrosoft Copilotシナリオで利用できるわけではありません。また、Customer Copyright Commitment(CCC)の対象となる商用顧客には、所定の条件を満たす場合、Copilotやその出力に関連する一定の著作権侵害請求についてMicrosoftによる防御が提供されます。
プロンプトインジェクション対策では、ジェイルブレイク分類器やCross-Prompt Injection Attack(XPIA)分類器がCopilotへの入力を分析し、リスクの高いプロンプトをモデル実行前にブロックします。XPIAは、ドキュメントやメールに悪意ある指示を埋め込み、LLMに正当な命令として解釈させようとする間接的なプロンプトインジェクション攻撃です。これらの分類器の対応範囲はシナリオによって異なります。
Microsoft Copilotのセキュリティを可視化するダッシュボード
Microsoft Copilotのセキュリティ状況を可視化するために、Microsoftは目的の異なる2つのダッシュボードを提供しています。
Copilot Security Dashboard(Microsoft 365管理センター)
Copilot Security Dashboardは、Microsoft 365管理センター内の「Copilot」>「Overview」>「Security」から利用できる、Microsoft Copilotに特化したデータ保護・コンプライアンスダッシュボードです。DLPポリシーによる情報漏洩防止、データオーバーシェアリングの管理、データコンプライアンス強化のためのインサイトと制御を提供します。
閲覧には「Global Reader」ロールが、変更には「AI Administrator」ロールが必要です。ダッシュボードから利用できる具体的な機能は、組織が保有するMicrosoft 365およびMicrosoft Purviewのライセンスや設定によって異なります。
Microsoft Security Dashboard for AI
Microsoft Security Dashboard for AIは、CISOやAIリスク担当者向けの横断的AIリスク管理ダッシュボードです。
Microsoft Defender、Microsoft Entra、Microsoft Purviewのシグナルを一つの画面に集約し、Microsoft Copilotに加え、Copilot Studio・Microsoft Foundryのエージェント、サードパーティのAIモデル・アプリ・エージェント、MCPサーバー、シャドーAIまで含めて俯瞰できます。
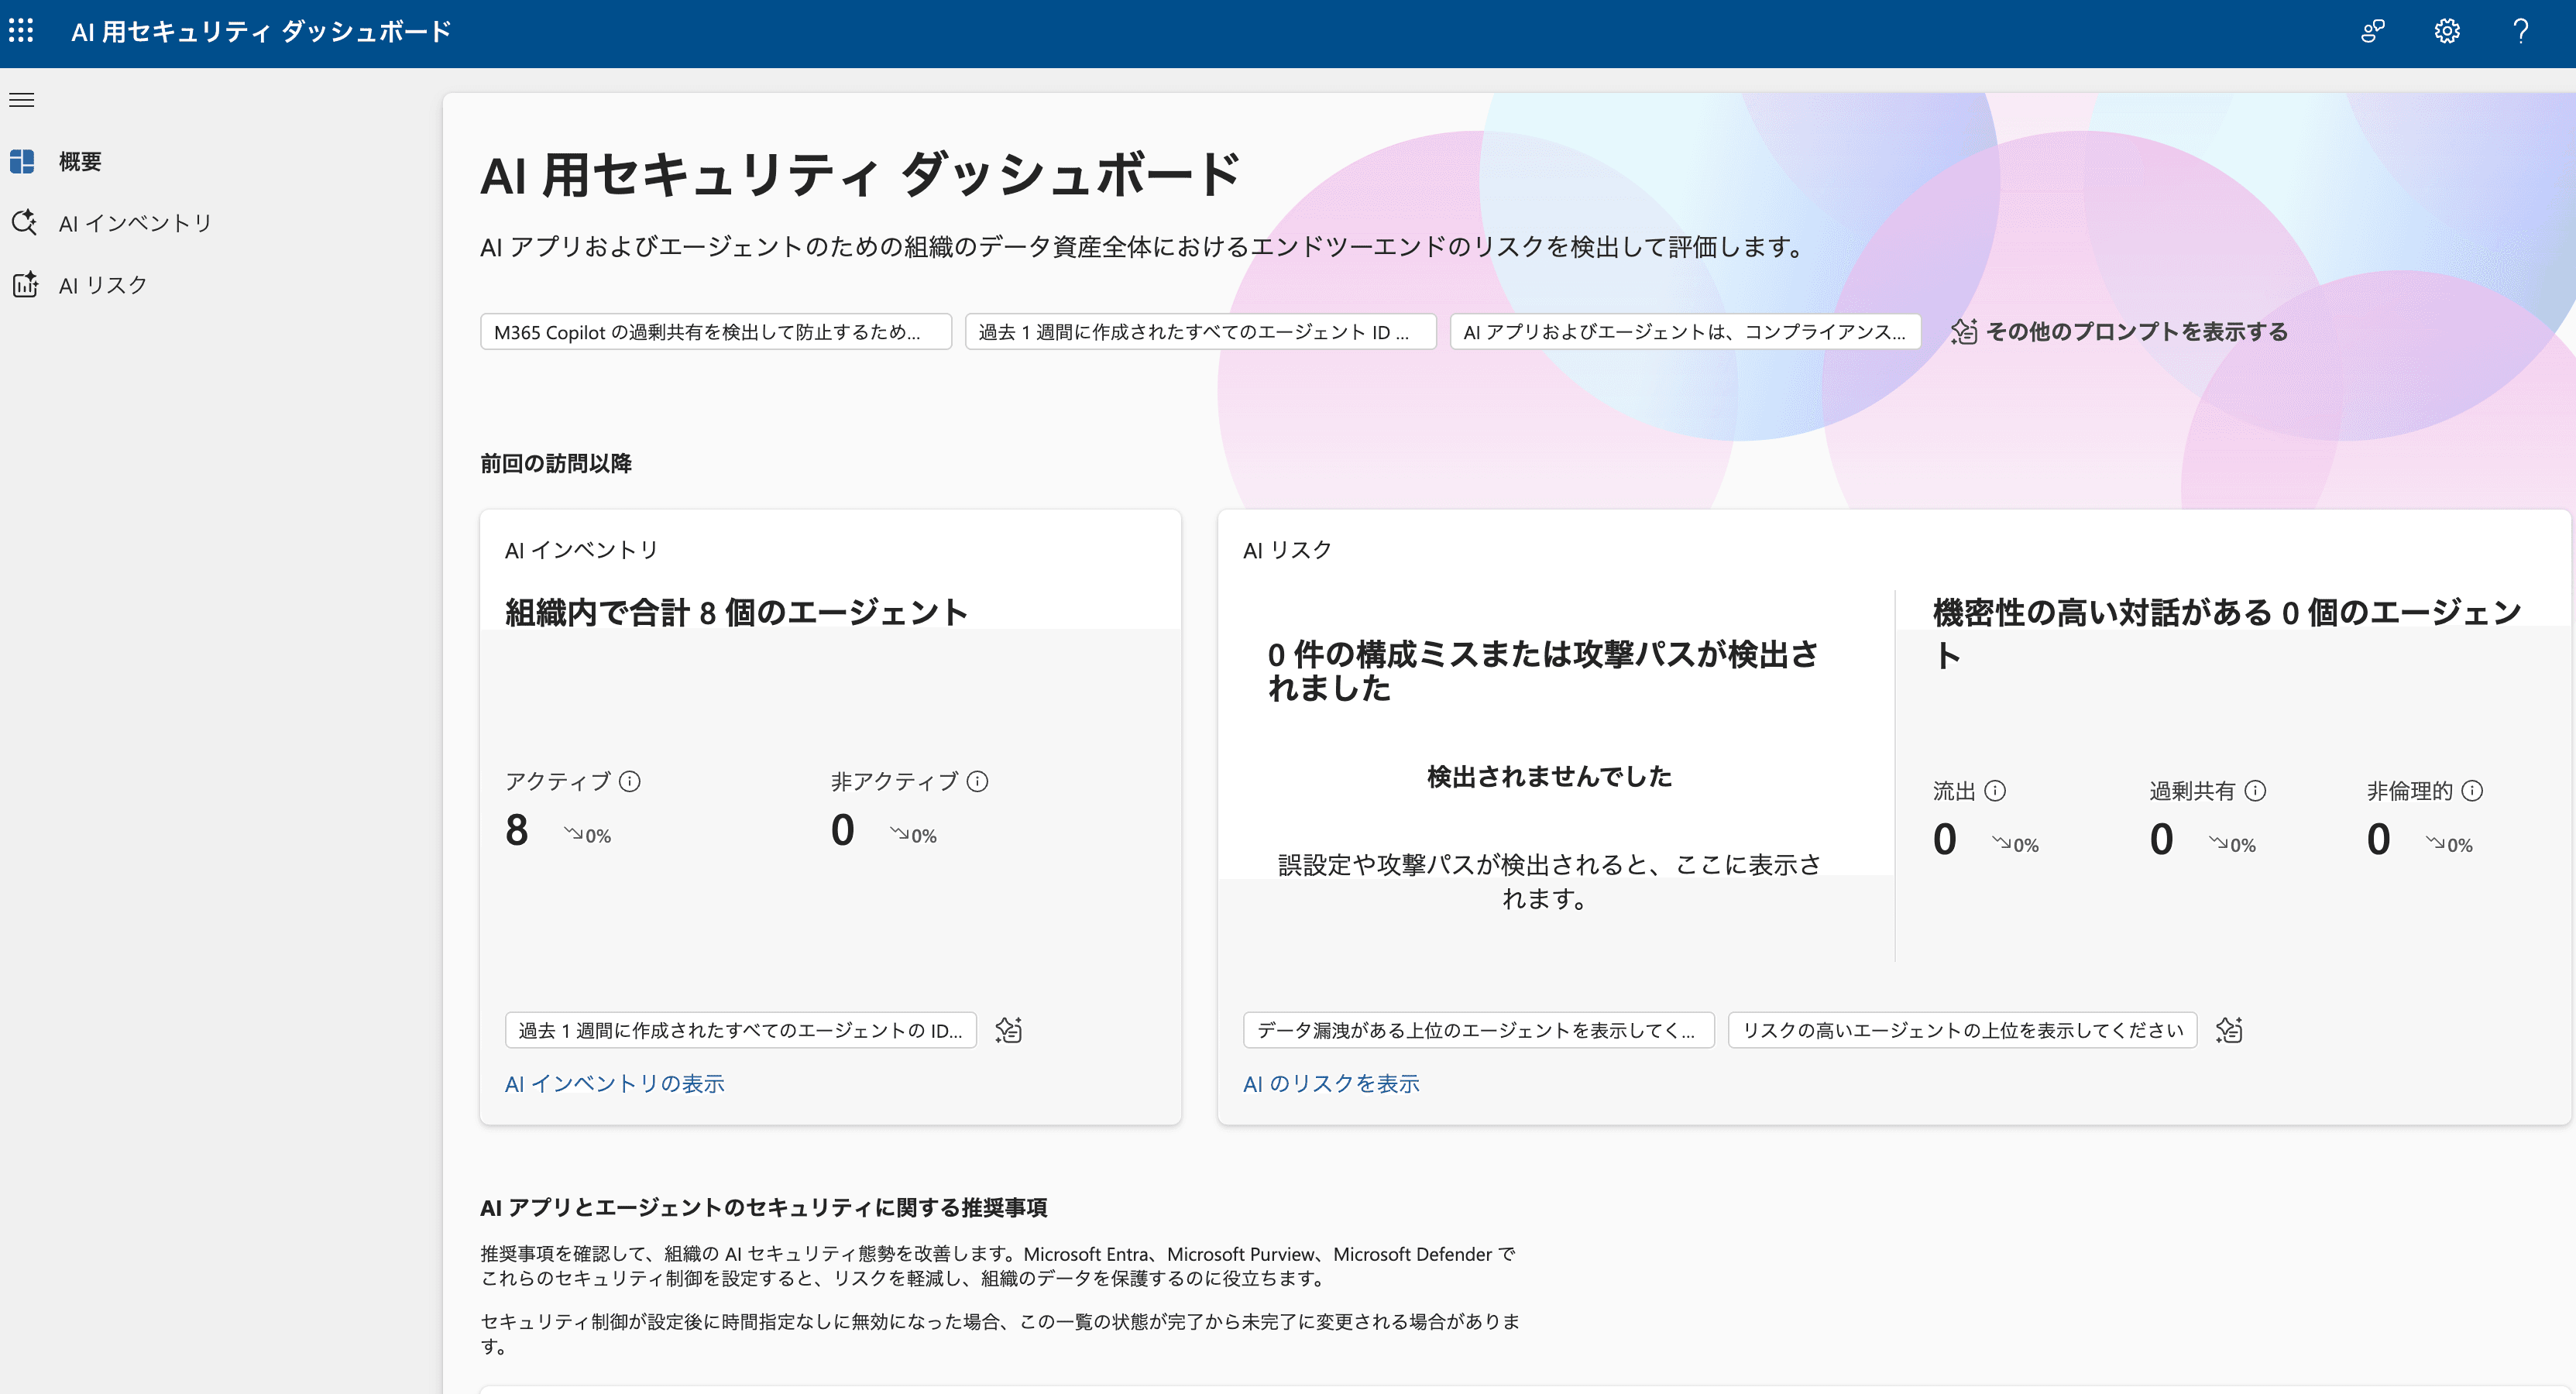
Microsoft Security Dashboard for AIの概要画面
Security Copilotの推奨プロンプトによるリスク分析、優先順位付きの推奨事項とMicrosoft Teams連携によるタスク委任、経営層向けレポートなどの機能を備えています。
https://ai.security.microsoft.com、または各Defender/Entra/Purviewポータルからアクセスでき、既存の権限をそのまま使えるため専用ロールは不要です。対象ライセンス保有顧客であれば追加のライセンス費用なしで利用でき、2026年4月に一般提供となっています。
2つのダッシュボードの使い分け
以下の表で、両ダッシュボードの違いを整理します。
項目 | Copilot Security Dashboard | Microsoft Security Dashboard for AI |
|---|---|---|
主な対象 | Microsoft Copilotのデータ保護、DLP、オーバーシェアリング、コンプライアンス | エージェント・アプリ・プラットフォーム横断のAIリスク |
統合シグナル | Microsoft Purviewシグナル | Microsoft Defender + Microsoft Entra + Microsoft Purview |
修復ワークフロー | Purviewベースのポリシー(DLP等) | 推奨事項、タスク委任、Microsoft Teams連携 |
日々のCopilotデータガバナンス(DLPポリシー運用、オーバーシェアリング対応、コンプライアンス確認)にはCopilot Security Dashboardが適しています。一方、経営層への報告や組織全体のAIリスク姿勢の把握、シャドーAIの発見には、Security Dashboard for AIが適しています。
ライセンス別の統制範囲とMicrosoft Copilotの料金
Microsoft Copilotで利用できるセキュリティ・コンプライアンス統制の範囲は、Microsoft 365の基本ライセンスに加え、Microsoft CopilotやMicrosoft Purviewなどのライセンス・アドオン構成によって異なります。
Microsoftは、Copilot Control SystemのSecurity and governanceにおける統制を、Foundational(基礎)とOptimized(最適化)に整理しています。
Copilot Control Systemの2つの段階
Foundationalは主にA3/E3/G3、Optimizedは主にA5/E5/G5で利用できます。以下の表で、両段階の主要な差分を整理します。
分類 | Foundational(A3/E3/G3) | Optimized(A5/E5/G5) |
|---|---|---|
データセキュリティ | データアクセスガバナンス、Restricted Content Discovery、手動ラベリング、DSPM基本機能 | DSPMデータリスク評価、自動ラベリング、Insider Risk Management、Adaptive Protection |
AIセキュリティ | Copilot組み込みのAIガードレール、eDiscovery、ラベル継承、プロンプト向けDLP(プレビュー) | Copilot向けDLP(秘密度ラベル付きファイル・メールの処理制限)、Risky AI usage、Adaptive Protection、DSPM Activity Explorer |
コンプライアンスとプライバシー | Audit、Data Lifecycle Management、eDiscovery、Compliance Manager | Communication Compliance、高度なCompliance Manager機能 |
Foundationalでも基本的な統制は利用できますが、自動ラベリング、Insider Risk Management、Adaptive Protection、秘密度ラベル付きファイル・メールを対象にしたCopilot向けDLPなどの高度な統制は、E5系または対応するMicrosoft Purviewライセンスが中心です。なお、機密情報を含むプロンプトを対象にしたDLP(プレビュー)は、E3を含むすべてのプランで利用できます。
Microsoft Copilotの料金
Microsoft Copilot本体のライセンス料金は以下の通りです。
プラン | 参考価格(2026年10月時点) |
|---|---|
Microsoft 365 Copilot(年間払い) | $30/ユーザー/月 |
Microsoft 365 Copilot(月払い、年間契約) | $31.50/ユーザー/月 |
利用には対象のMicrosoft 365サブスクリプション(前提ライセンス)が必要です。
詳細な前提ライセンス条件はMicrosoft Learnをご確認ください。料金は変動する可能性があるため、契約前に必ず最新情報を確認することを推奨します。
Microsoft Copilotのセキュリティ運用のベストプラクティス
Microsoft Copilotのセキュリティを実効的なものにするには、機能を有効化するだけでなく、導入前後の運用設計と継続的な点検体制が必要です。ここでは、Microsoft公式のCopilot導入・セキュリティガイダンスをもとに、運用の要点を解説します。
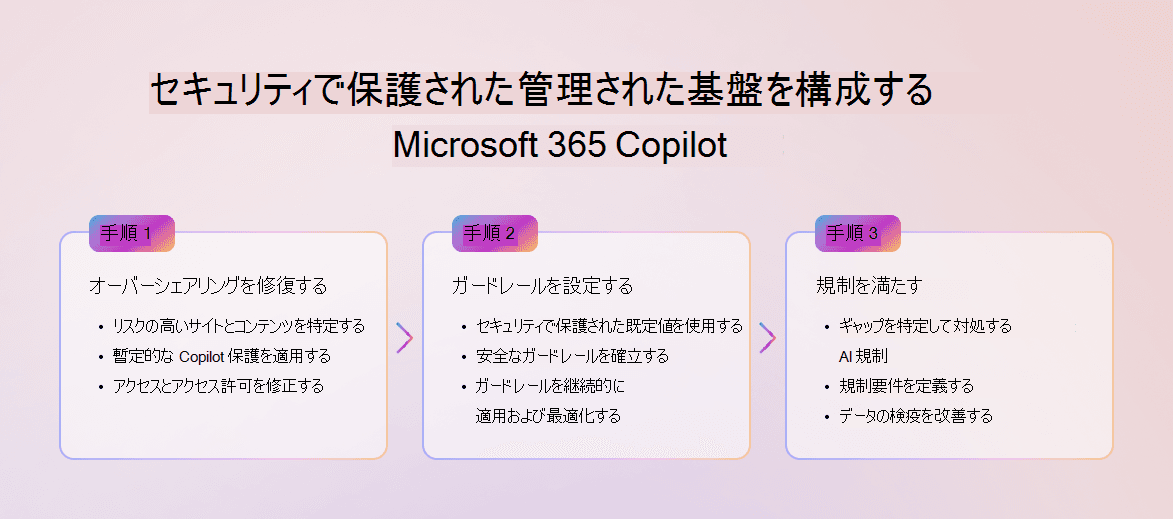
Microsoft Copilotのセキュリティ・ガバナンスを構築する基本的な流れ(出典:Microsoft Learn)
導入前の準備
導入前には、まずSharePointおよびOneDriveの権限とオーバーシェアリング状況を棚卸しします。SharePoint Advanced Managementのデータアクセスガバナンスレポートなどでリスクを可視化し、必要に応じて過剰なユーザー・グループや組織全体への共有リンクを削除します。
権限修正に時間を要する高リスクのサイトについては、Restricted Content Discoveryを一時的に適用し、組織全体の検索やCopilotで広く検出されることを制限する方法もあります。
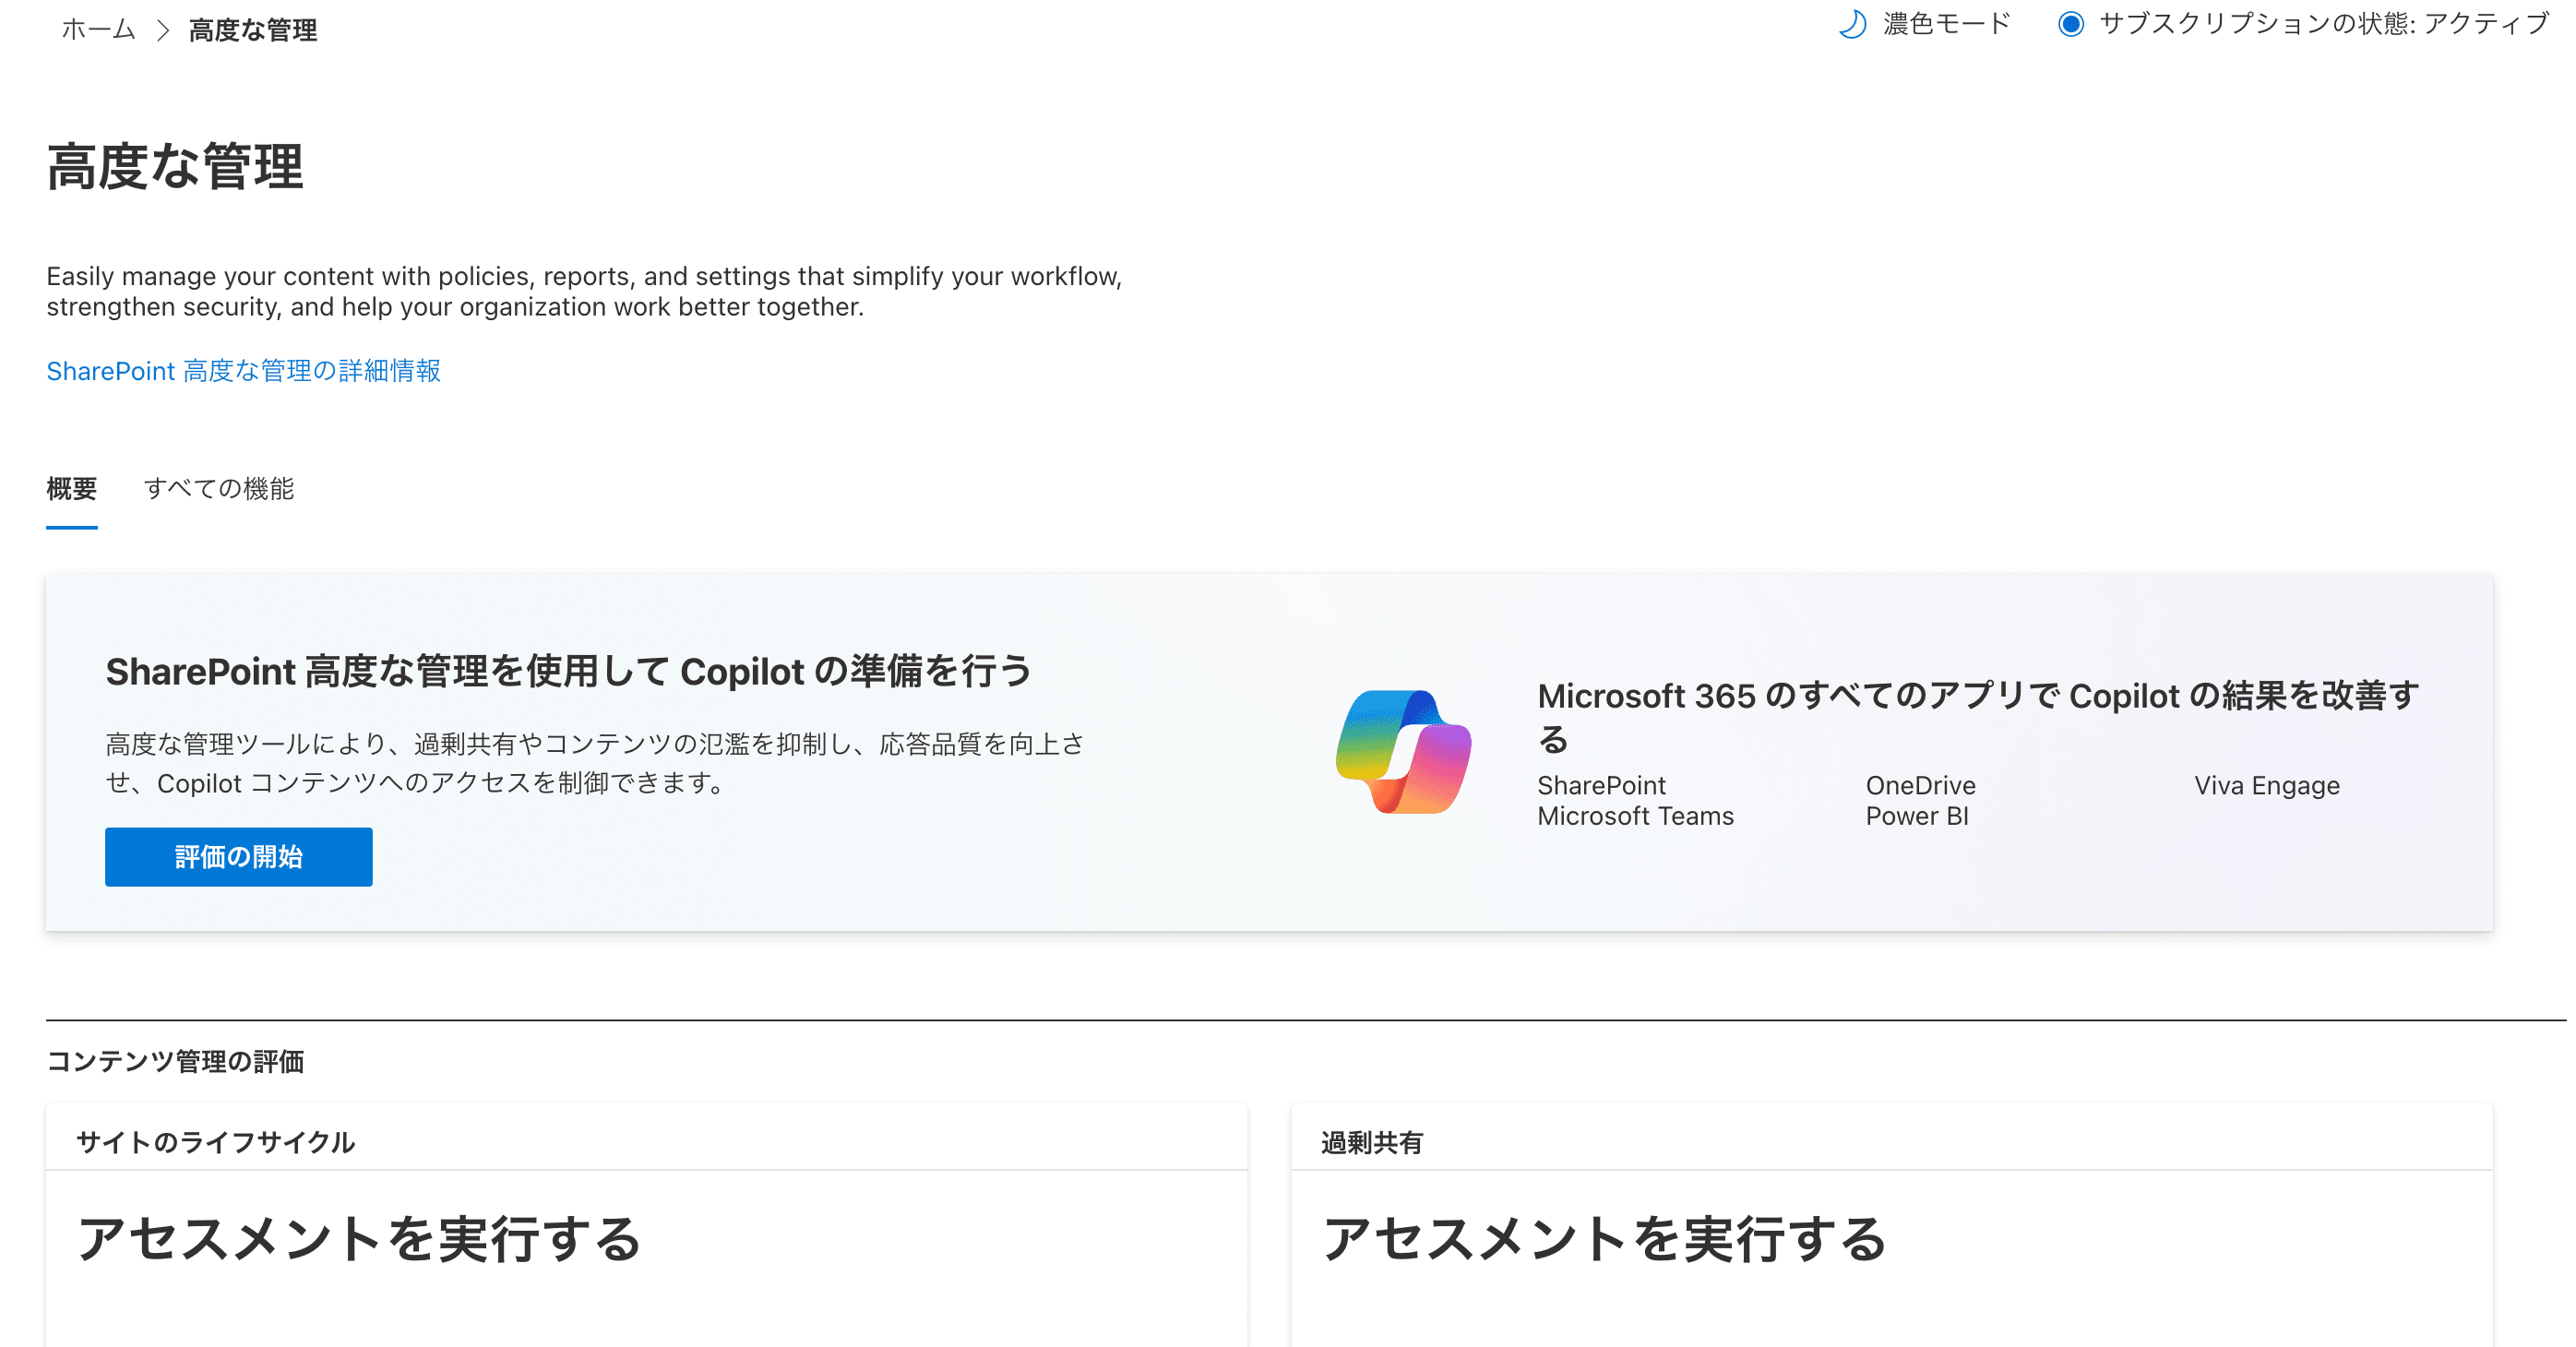
SharePoint Advanced Managementのコンテンツ管理評価画面
次に、秘密度ラベルの分類体系と適用ルールを見直し、必要に応じて手動または自動ラベリングを整備します。続いて、組織で扱う機密情報や利用シナリオに応じて、Copilot向けDLPポリシーの適用範囲と制御レベルを設計します。
段階的な展開
いきなり全社展開せず、段階的に対象を拡大することで、課題を確認しながらリスクを抑えて展開できます。
- パイロット展開:小規模なユーザーグループへライセンスを割り当て、DSPMやActivity Explorerなどで想定外のオーバーシェアリングや機密データの利用がないかを確認します。
- 部門単位の段階拡大:機密性や利用シナリオが異なる部門に順次拡大し、誤検知や必要な業務利用のブロックなどの問題をもとにDLPポリシーを調整します。
- 全社展開と外部連携有効化:ポリシーと運用手順を検証した後に全社展開へ移行し、必要に応じてMicrosoft 365 Copilot connectorsや承認済みエージェントの導入を進めます。
定期点検サイクル
導入後は、Microsoft Purviewのレポート、アラート、リスク評価などを定期的に確認し、統制を継続的に見直す必要があります。以下は運用サイクルの一例であり、頻度は自社のリスクや規制要件に応じて調整してください。
- 日次:DLPやInsider Risk Managementの新規アラートを確認します。
- 週次:DSPMのオーバーシェアリング検出結果や秘密度ラベルの適用状況を確認します。
- 月次:Microsoft 365管理センターのCopilot Usage Reportで利用状況を確認します。
- 四半期:高リスクのSharePointサイトを中心にアクセス権限をレビューし、秘密度ラベルやDLPポリシーの設定を見直します。
- 年次:Compliance ManagerなどでAI関連のコンプライアンス統制を再評価し、EU AI Actを含む適用法令とのギャップを確認します。
こうした点検の担当を明確にするため、Copilotの利用承認、DLPポリシーの変更、監査ログのレビュー、インシデント対応などについて、責任分担表(RACI)を作成しておくことが推奨されます。
まとめ
本記事では、Microsoft Copilotのセキュリティについて、既存基盤の継承、EDPの契約コミットメント、Microsoft Purviewによる管理、DLP、AIセキュリティ、可視化ダッシュボード、ライセンス別の統制範囲、運用のベストプラクティスを解説しました。
Microsoft Copilotのセキュリティとは、Microsoft 365の既存のID・アクセス制御、データ保護、コンプライアンス機能と、AI向けの追加保護を組み合わせ、ユーザーの権限範囲内にある組織データを安全に活用するための仕組みです。EDPの契約上のコミットメント、Microsoft Purviewの秘密度ラベル・DLP・Insider Risk Managementなどの統制、Copilotに組み込まれた有害コンテンツ・プロンプトインジェクション対策を組み合わせて、多層的に保護します。
Microsoft 365 E3とMicrosoft Copilotの構成でもFoundationalな統制は利用できます。一方、Insider Risk ManagementやAdaptive Protectionなどの高度な統制が必要な組織では、E5等を含む構成が有力な選択肢となります。
東京エレクトロンデバイスでは、お客様が現在利用しているMicrosoft 365の環境やライセンス、ご要件を踏まえ、Microsoft Copilotを安全に導入・活用するためのご相談をお受けしています。SharePointやOneDriveのアクセス権・共有設定の確認から、必要に応じたMicrosoft Purviewなどによる高度なセキュリティ・ガバナンス対策まで、お客様の環境に合わせた導入・運用をご支援します。