急増するAIエージェントと管理の必要性
企業が導入するAIエージェントの数が増えるにつれ、社内で稼働する自律型AIエージェントの動作や権限を一元的に統制する仕組み――AIエージェント管理の重要性が急速に高まっています。適切に統制することで、業務の自動化を安全に推進しながら、企業の重要なデータ資産を守ることが可能になります。
特に問題視されているのが、未承認のAI(シャドーAI)や過剰なデータアクセスによる情報漏洩といった、従来のIT資産管理では対応できないセキュリティリスクの増加です。また、テスト環境から本番環境へ安全に展開するALM(アプリケーションライフサイクル管理)の欠如は、誤動作による業務障害を招く大きな要因となります。
シャドーAIの発生を抑制し、開発者の検証作業を妨げずに一元的なガバナンスを効かせるには、プラットフォーム単位で自動化された監視・制御ポリシーの適用が不可欠です。
本記事では、Microsoft Agent 365を中核に、Microsoft 365、Azure、Microsoft Entra、Microsoft Purview、Microsoft Defenderを横断してAIエージェントを管理する考え方と実践方法を解説します。なお、本記事で扱う管理基盤はAzure単体ではなく、Microsoftクラウド環境全体を指します。
Microsoft環境におけるAIエージェント管理基盤の全体像
Microsoft環境では、次の図のように、Microsoft Agent 365をコントロールプレーンとして、データガバナンス、セキュリティ、開発標準を組み合わせてAIエージェントを統制します。以下では、マルチプラットフォーム連携、開発環境の使い分け、ライフサイクル管理を含む管理基盤の構成要素を解説します。
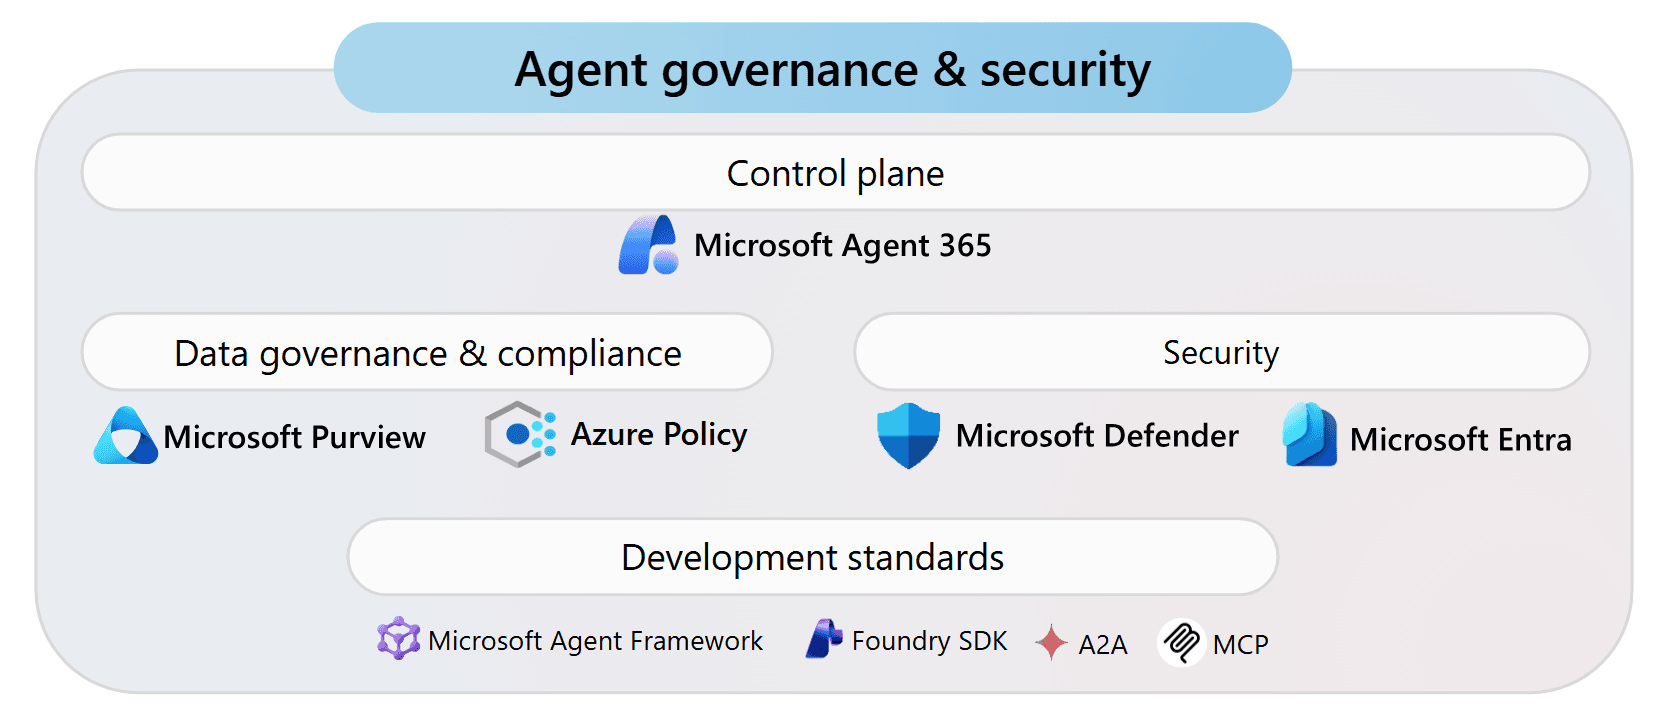
Microsoft環境におけるAIエージェントのガバナンス構造 引用:Microsoft Learn
Microsoft Agent 365によるAIエージェントの統合管理
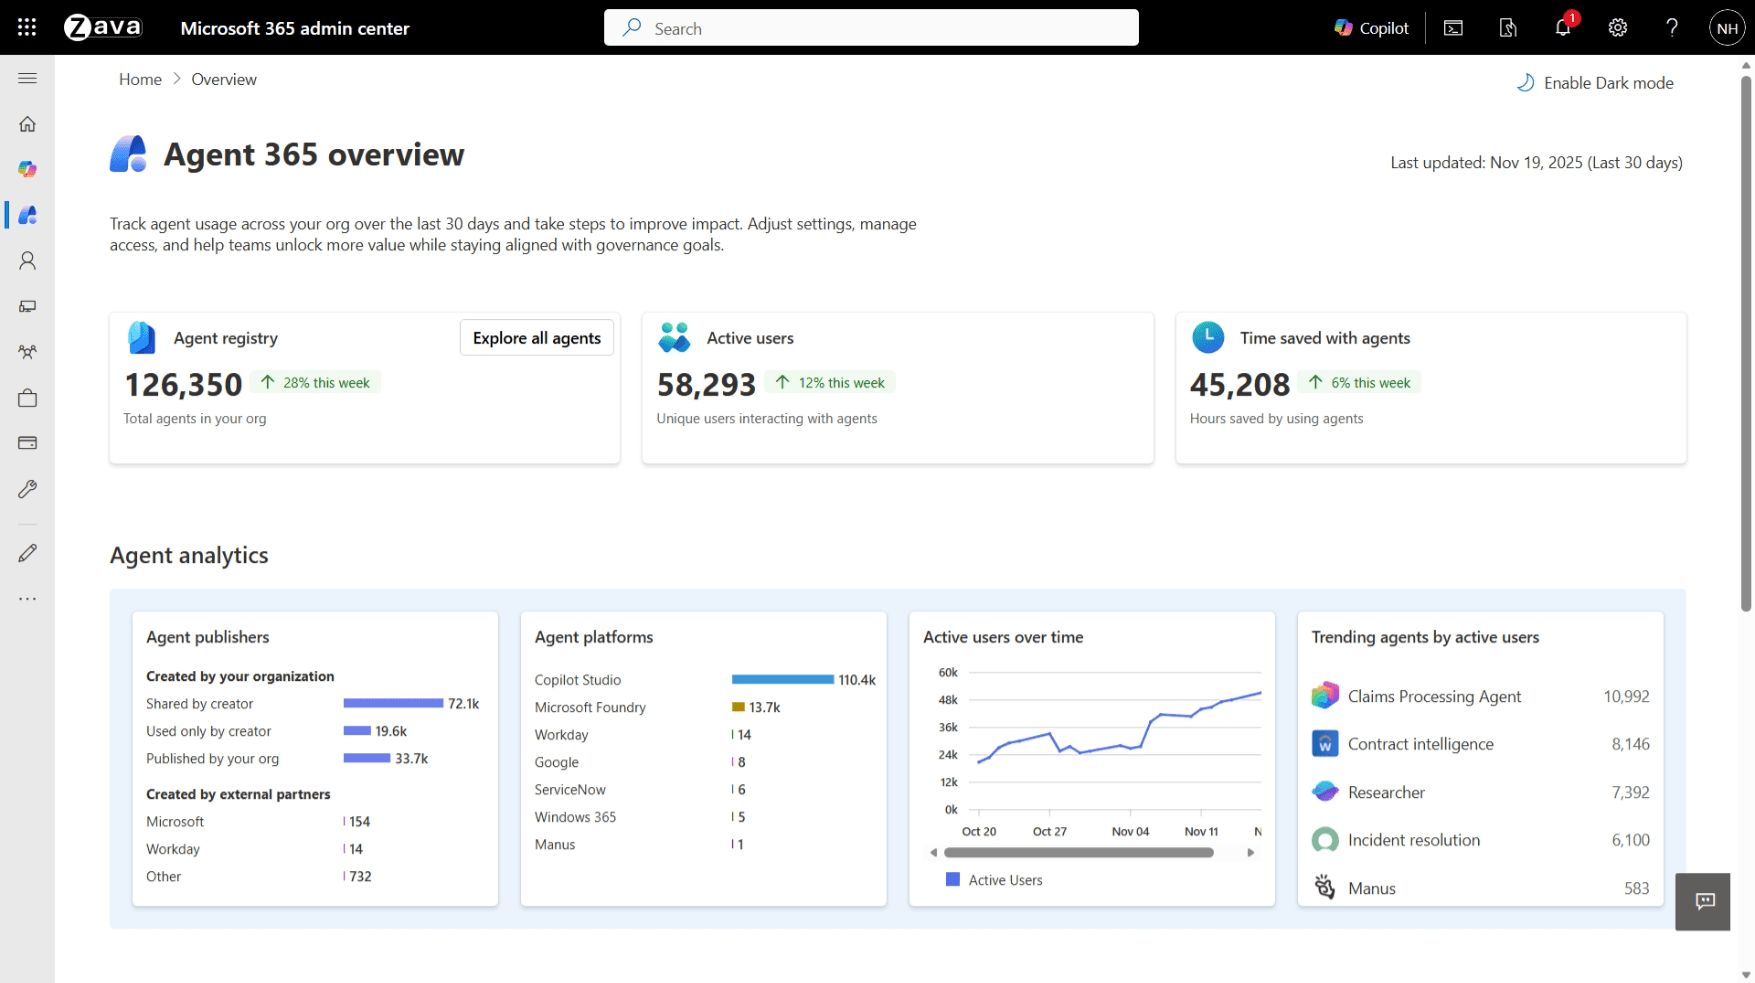
Microsoft Agent 365 引用:Microsoft Learn
Microsoft Agent 365は、企業のITシステム内で動作する自律型AIを一元的に統制するための専用コントロールプレーンです。2026年5月に一般提供が開始され、他社製を含む広範なエージェント群を監視対象とすることで、従業員のID管理と同等の厳格なセキュリティをAI環境全体に提供します。
Agent 365を導入することで、誰がどのような目的でエージェントを稼働させているかをリアルタイムに把握でき、問題発生時の調査やトリアージを迅速化できます。既存のクラウドインフラと統合される構造で、プログラムを自作せずにGUIから直感的にポリシーを適用・運用可能です。孤立したエージェントがアクセス権を持ち続けるリスクに対しても自動検知ワークフローが提供されており、システムの肥大化を防ぎコスト最適化にも貢献します。
なおAgent 365の利用には、$15 / ユーザー・月のプラン、あるいはMicrosoft 365 E7サブスクリプションの契約が必要です。
エージェントレジストリとマルチプラットフォーム同期
Microsoft 365管理センター内に備わるエージェントレジストリは、社内のエージェントを単一のインベントリとして一元管理できます。
レジストリでは、公開元・共有形態の観点から主に以下のような区分でエージェントが表示され、Microsoft社外のAIサービス由来のFrontier agentsもあわせて管理対象になります。
区分 | 発行・管理元 | 主な目的と用途 |
|---|---|---|
Microsoft エージェント | Microsoft | Copilotのコア機能など、標準的に提供される基本システム |
外部パートナー構築エージェント | 信頼できる第三者開発者 | より広範な公開を目的としたサードパーティ製システム |
組織によって発行されたエージェント | 自社のIT部門 | 特定の部門固有の業務自動化を目的とした社内カスタムシステム |
作成者が共有するエージェント | 社内の個々のユーザー | 開発者やユーザーが個別に作成し、試験的に共有したシステム |
上記に加えて、組織内のユーザーが作成したエージェントには「作成者のみが使用するエージェント」も存在します。作成プラットフォームやエージェント種別など別軸でも絞り込めるため、監査時には目的に応じた切り口で対象を素早く特定できます。
本レジストリは、Amazon Bedrock、Google Vertex AI、Salesforce Agentforceといった他社製AIプラットフォームからのエージェント情報同期(Connected platforms)にも対応しています(Anthropic Claude連携など一部の接続先はプレビュー段階)。各プラットフォームで必要な認証情報や権限(AWS IAM、GoogleのサービスアカウントSalesforce OAuth、Databricksのサービスプリンシパルなど)を設定することで、マルチクラウド環境下での手作業による追跡やセキュリティホールを排除できます。
また、同期後の詳細画面で最終同期のステータスや同期されたエージェントの合計数などを確認でき、接続エラーの早期察知に役立ちます。
Microsoft Copilot StudioとMicrosoft FoundryによるAIエージェント開発
AIエージェントの開発・構築では、開発者のスキルや要件に応じたプラットフォーム選択が重要です。MicrosoftのAIエコシステムには、ローコード向けと、プロコード向けの主要な2つのサービスが用意されています。
Microsoft Copilot Studio
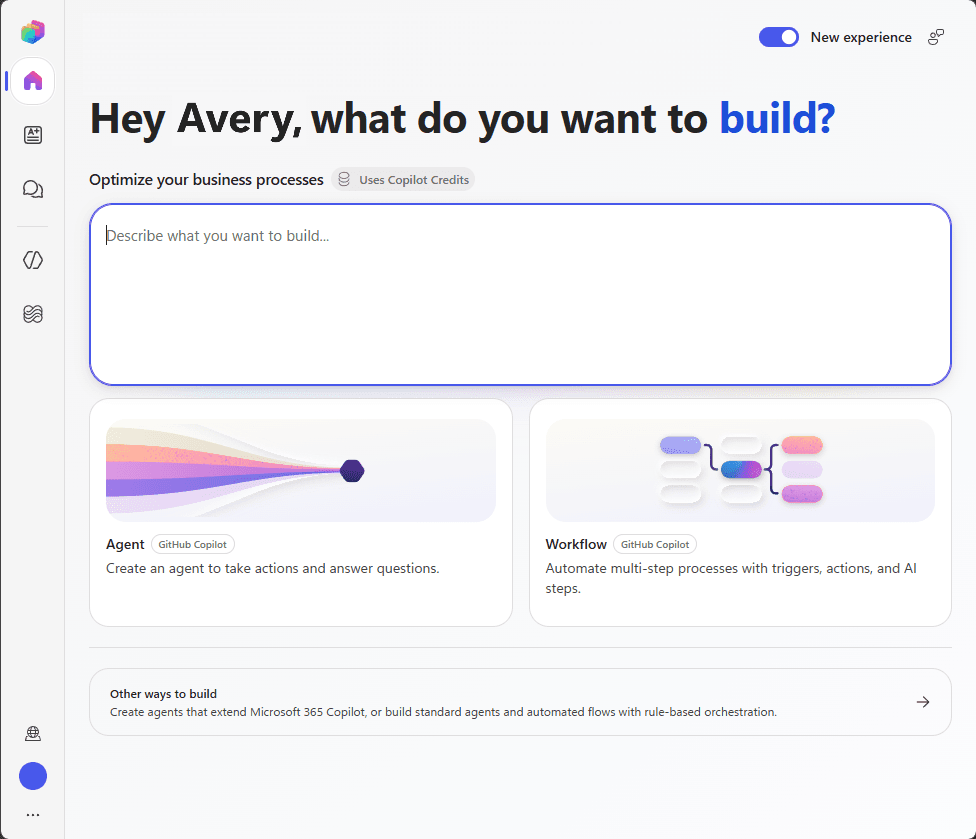
Microsoft Copilot Studio 引用:Microsoft Learn
Microsoft Copilot Studioは、プログラミングを行わないビジネスユーザーやIT管理者が、直感的なビジュアルインターフェースでエージェントを作成できるツールです。1,400以上の事前統合コネクタを活用し、SharePointや外部データソースと容易に接続できます。
基本料金は$200/容量パック・月(25,000 Copilotクレジット、テナント単位、年払い)で、超過分は1クレジットあたり$0.01の従量課金です。作成者向けのユーザーライセンス自体は追加費用なしで発行でき、Microsoft 365 Copilotライセンス所有者は社内利用目的の標準的なエージェント構築を追加費用なしで利用できます。
Microsoft Foundry
Microsoft Foundryは、Pythonなどのプログラミング言語を用いて、カスタマイズされたAIソリューションをゼロから開発するためのクラウド環境です。モデルのファインチューニング(微調整)からAPIの直接呼び出し、独自のオーケストレーションロジックの実装までを、業務要件に合わせて詳細にカスタマイズできます。
Copilot Studioがローコードで定型的なエージェントを素早く組み立てるための基盤であるのに対し、Foundryはモデル選定・プロンプト設計・ツール呼び出しの流れを厳密に制御した高度なエージェントを構築するためのプロコード基盤です。両者は競合ではなく、業務効率化はCopilot Studio、基幹業務や高度な自動化はFoundry、といった形で棲み分ける構成が現実的です。いずれで構築したエージェントもMicrosoft Agent 365のレジストリに登録して統制対象に組み込めるため、開発初期から共通のガバナンスポリシーを適用することが推奨されます。
プラットフォーム自体の基本料金は発生せず、利用する各種AIモデル(Azure OpenAI Service等のトークン従量課金)や検索インデックス(Azure AI Search)、ファインチューニングや計算リソースの使用量に応じた従量課金体系となっています。
ライフサイクル管理とオーナーシップの継承
AIエージェントの継続運用における重大なリスクの一つが、作成者の異動や退職に伴う所有者不在のエージェントの発生です。過剰な権限を持ったままセキュリティの死角となり、監査対象から外れて情報漏洩やコスト浪費の温床となる可能性があります。
Microsoft Agent 365では、作成者のアカウントが組織から削除されると、レジストリ経由でダッシュボードに警告が表示されます。あわせて、所有者不在のエージェントを一覧化する Agents without owners(所有者のいないエージェント)タイルからも該当エージェントを一括で把握でき、対応漏れを防げます。
管理者は「Assign new owner」アクションから新しい所有者を割り当てることができ(対象は共有エージェント、Agent Builder、Copilot Studioで作成されたエージェント)、権限の空白期間を作らせません。Agent Builderで作成した不要なエージェントパッケージは画面上から安全に削除でき、クラウドコストの最適化にも貢献します。あわせて四半期ごとのアクセス権レビューやスポンサー・オーナー情報の棚卸しを組み合わせることで、単一の警告に頼らず継続的にライフサイクルを健全化できます。
AIエージェントのアクセス制御と挙動の可視化
エージェントが社内データや外部ツールと連携する際は、人間と同様の高度な認証・認可と、動作の可視化が不可欠です。本セクションでは、AIエージェントに適切な権限を与えて制御し、その挙動を視覚的に追跡するための認証・可観測性メカニズムについてご説明します。
Microsoft Entra Agent IDによる認証構造
Microsoft Agent 365環境では、対象となるAIエージェントにMicrosoft Entra Agent ID(一意のマシーンアイデンティティ)を割り当てます。Agent IDを持たないエージェントもレジストリに登録可能ですが、条件付きアクセスや権限制御を細かく効かせるにはAgent IDを付与して統制対象に組み込むことが基本です。
Agent IDを付与することで、人間のユーザーアカウントと同様に、条件付きアクセスやトラフィックフィルタリングをエージェント単位で適用できます。エージェントのアクセスパターンは大きく「委任アクセス」と「自律アクセス」に分けられ、委任アクセスでは指示を出したユーザーの権限範囲でデータへアクセスし、自律アクセスではエージェント自身に直接付与された権限範囲で動作します。用途ごとに権限モデルを設計し分けることが、意図しないデータ漏洩を防ぐ上で重要になります。
さらに、特定のLOB(部門個別業務)向けのカスタムエージェントに対して専用の作成ポリシーを定義することで、特定のグループにのみ強力な接続を許可する運用も可能です。
ツール制御とMCPサーバーの運用管理
近年のAIエージェントは、MCP(Model Context Protocol)やAPIを経由して外部システムやツールと自律的に連携します。MCPとはAIモデルと外部データソースやツールを標準化された方法で接続するためのオープンなプロトコル規格です。
この接続経路を安全に統制するには、単一の設定画面ですべてを制御するのではなく、担当領域の異なる複数の管理面を組み合わせる必要があります。それぞれの機能の役割は以下のように整理できます。
- MCPサーバーの承認・拒否 Microsoft Agent 365のAgent Tools機能でMCPサーバーの登録申請を承認・拒否し、承認済みのサーバーも必要に応じてブロックします(Bring Your Own MCP serverはプレビュー段階)。組織で許可した接続先以外からのツール呼び出しを、そもそも起動させない層として機能します。
- コネクタのアクション制御 Power Platformのデータポリシーおよび高度なコネクタポリシーで、コネクタ単位のアクション制限(読み込みのみ許可、書き込み・削除の禁止など)を定義します。DLP(データ損失防止)ルールもこの層で構成し、業務データの流出経路を絞り込みます。
- 重要アクションの人間承認 返金対応や契約変更といった不可逆性の高いアクションに対しては、Copilot Studioのエージェントフローで「Human-in-the-loop(人間による承認)」を組み込みます。実行前に人間の判断を挟むワークフローを定義し、悪意ある指示や誤動作による重大な業務影響を防ぎます。
これら3層を組み合わせることで、多様な外部連携リスクに対して多層的な統制網を張れます。ただしMCPサーバー内の個別ツール単位まで細かく制御することには制限があるため、外部連携の設計時にはツールセット単位で承認範囲を検討する必要があります。
エージェントマップと分析ダッシュボード
エージェントの数が増えるほど、どのエージェントがどのデータやツールにアクセスしているかを人手で追い続けることは難しくなります。Microsoft Agent 365では、この可観測性の課題に応えるため、依存関係の可視化と利用状況の集計という2つの観点から、エージェントマップと分析ダッシュボードが提供されています。
エージェントマップ
社内で稼働するエージェント全体をプラットフォーム別のクラスターとして俯瞰し、種別や分類などのフィルターで絞り込みながら管理できるビューです。テナント内にどの種類のエージェントがどの程度分布しているかを一望でき、「特定のプラットフォームで作成されたエージェントの多寡」や「未分類のまま残っているエージェントの棚卸し」など、俯瞰視点での監査用途に活用できます。
個別エージェントごとに「対象ユーザーと、そのエージェントが呼び出したツール」までを掘り下げて追跡したい場合は、Single Agent Map(プレビュー段階)から確認します。
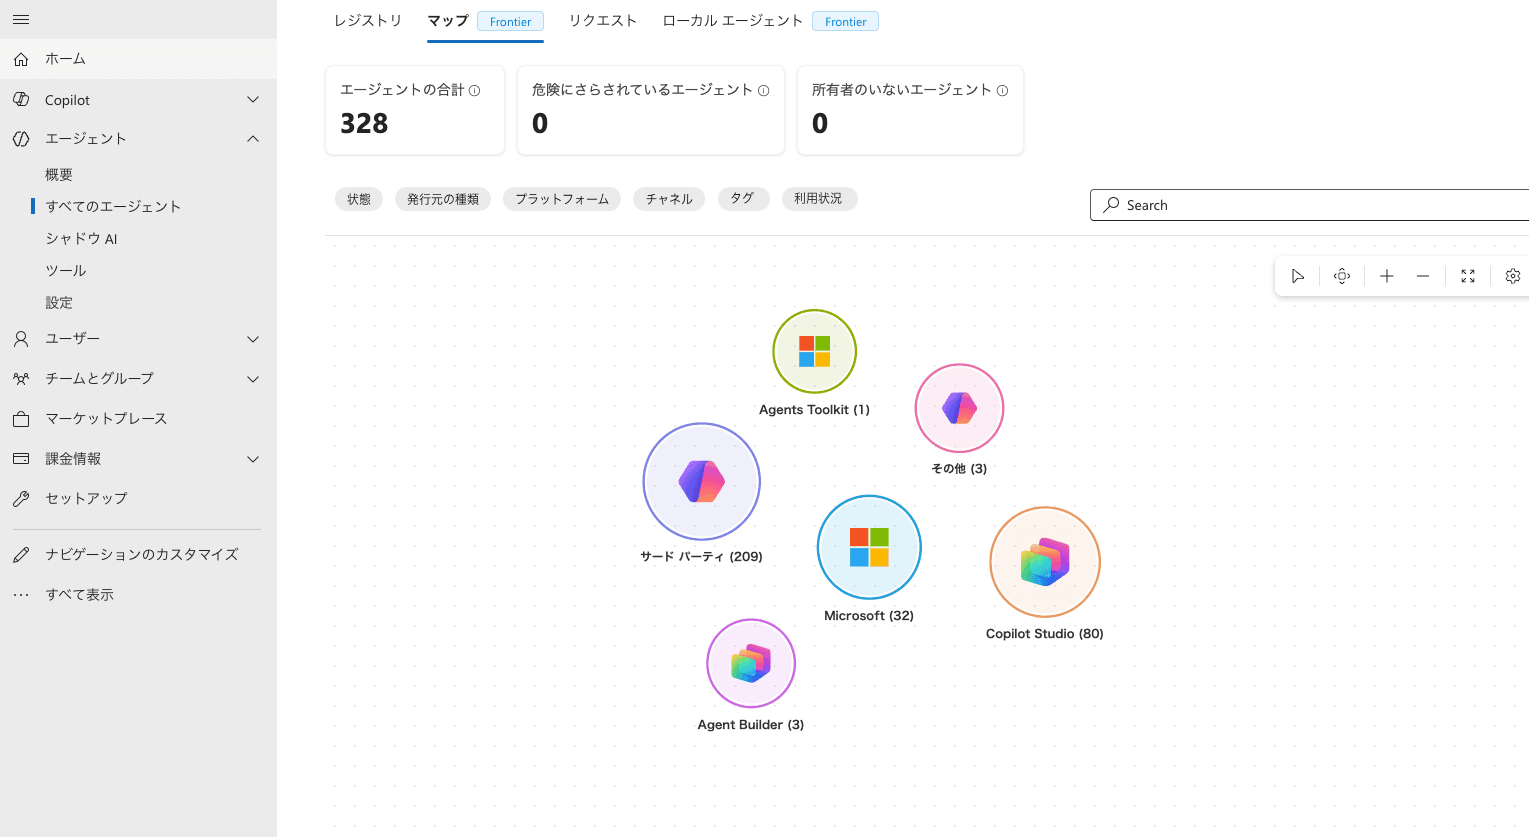
エージェントマップ
分析ダッシュボード
過去30日間のアクティブユーザー数、実行時間、例外発生状況、利用傾向などを集計・出力し、運用健全性の維持やROI評価の基礎データとして活用できます。利用が伸びていない部門への追加サポート、例外が増加したエージェントの早期チューニング、想定を大きく超えて利用されているエージェントへの容量拡張判断など、運用改善のトリガーとして機能します。
なおROIそのものを自動算出する機能ではないため、コスト情報や業務効果の定量指標は別途組み合わせて評価する流れになります。
AIエージェントのデータ保護と脅威対策
このセクションでは、エージェントが取り扱うデータ資産の保護と、法規制への準拠、そして実行時のリアルタイム脅威防御について解説します。
Microsoft Purviewによるデータセキュリティ
Microsoft Agent 365がエージェントというアクターを制御するのに対し、Microsoft Purviewはやり取りされるデータそのものを保護します。機密情報の漏洩を早期に検知するだけでなく、監査対応や規制準拠に必要な証跡を継続的に蓄積できます。
以下でMicrosoft Purviewの主な機能をご紹介します。
- Data Security Posture Management(DSPM): 全社的なAIのやり取りを可視化する機能を提供します。AI observability機能によりユーザーからのプロンプトやAI応答に機密情報が含まれていないかを自動で精査し、Insider Risk Management由来のリスクレベルとあわせて確認できます。Microsoft 365環境だけでなくAzure、Fabric、統合済み第三者SaaSも対象に含みます。
- インサイダーリスク対策: 退職予定の従業員がエージェントを経由して大量の顧客データを抽出するような異常挙動を検出します。時間帯・操作量・対象データの機密度から複合的にリスクスコアリングを行い、通常のログ監査では見落としがちな内部脅威を早期に把握できます。
- 統合監査ログ(Audit): プロンプトと応答、ツール実行履歴、アクセスデータなどを記録し、コンプライアンス調査やeDiscovery(電子情報開示)に対応します。「いつ、誰が、どのエージェント経由で、どのデータに触れたか」を後から辿れる証跡として、監査法人や規制当局への説明責任を果たす基盤になります。
- コンプライアンスマネージャー: EU AI法(EU AI Act)、NIST AI Risk Management Framework、ISO 42001といった国際的な規制・標準に対する自社の準拠状況を評価できます。テンプレート化された評価項目に沿ってスコアリングされるため、コンプライアンス部門と情報システム部門が共通指標で対話しやすくなります。
Microsoft Purviewは、Microsoft 365 E5バンドル、Azure従量課金、Microsoft Purview Suiteの3つの利用形態で提供されます。
このうちMicrosoft Purview Suiteは$12 / ユーザー・月(年払い) で、Microsoft 365 E3 または Office 365 E3 と Enterprise Mobility + Security E3の契約が前提条件となります。
Microsoft Defenderによるリアルタイム防御とAdvanced Hunting
AIエージェント特有の脅威であるプロンプトインジェクション攻撃(悪意あるプロンプト入力によるエージェントの誤動作誘導)に対しては、Microsoft Defenderがリアルタイム保護を提供します(AIエージェント向け脅威検知・調査機能はプレビュー段階)。
エージェントループ内のプロンプト、ツール呼び出し、ツール応答を継続的に検査し、不正なコマンド実行やシークレット情報の外部送信につながる挙動を検出します。既定のルールは監査(BehaviorInfo テーブルへのBehaviorレコード記録)で動作するため、実際にブロックさせるには用途に合わせたカスタムルールの追加が必要です。保護範囲は対応ツールや統合方式によって異なるため、導入時にリアルタイム検査の対象経路を明示的に確認しておく必要があります。
インシデント発生時はAdvanced Hunting機能を用いてKQL(Kusto Query Language)でBehaviorInfoテーブルを検索し、詳細な攻撃経路や被害の影響範囲を正確に分析できます。
Microsoft Defender Suiteは$12 / ユーザー・月(年払い)で、Microsoft 365 E3 または Office 365 E3 と Enterprise Mobility + Security E3の契約が前提条件(あるいはMicrosoft 365 E5にバンドル)です。Defender for CloudやMicrosoft SentinelなどのAzure従量課金製品は、本Suiteとは別体系の関連製品です。
AIエージェント運用のためのガバナンス設計
このセクションでは、AIエージェントを安全かつ効率的に運用し続けるためのガバナンス設計のポイントを解説します。ポリシーの適用単位、責任分担、点検サイクル、経営層への可視化まで、実務で回すために欠かせない要素を順に整理します。
用途別のポリシー分離と自動適用
社内で活用するAIエージェントは、日常の業務補助から外部システム連携まで多岐にわたるため、すべてに同一のセキュリティ基準を適用するのは現実的ではありません。統制を強めすぎると現場の生産性が低下し、緩和しすぎると重大なセキュリティリスクを見過ごすことになるため、エージェントの利用目的に応じてポリシーを段階的に分離する運用が効果的です。
- 業務利用エージェント: 社員が日常業務で利用するアシスタント等。DLP(データ損失防止)やデータ保持ポリシーを適用し、原則として業務時間内の利用を想定します。
- 開発・検証エージェント: IT部門や開発者が実験的に構築するエージェント。本番データへの接続を一切遮断し、安全に隔離された環境で動作させます。
- 外部接続エージェント: 顧客対応や外部サービスとAPI連携するエージェント。利用者側には多要素認証、エージェント側には条件付きアクセスと最小権限の付与、加えて詳細な監査ログ記録を組み合わせ、厳格なアクセス制御を適用します(エージェント自体は非人間IDのためMFAの適用対象外)。
ポリシー適用は手作業に頼らず、Microsoft Agent 365のPolicy templatesを活用し、エージェントの公開・アクティブ化時にテンプレートを選択する運用が推奨されます。ただしAI向けテンプレートのシナリオは現時点でプレビュー段階かつFrontierテナント限定で、Custom policiesは未対応です。また新規アクティブ化時に適用される仕様で承認済みエージェントには遡及適用されないため、既存分は個別の見直しが必要です。
RACIマトリクスによる責任領域の明文化
AIエージェントの運用を安全に維持し続けるためには、誰がどの管理作業に責任を持つかという役割分担を明確にしておくことが不可欠です。責任マトリクス(RACI:Responsible / Accountable / Consulted / Informed)を定義し、以下のような運用プロセスの担当者をあらかじめ定めておきます。
- 新規エージェントの利用・導入の承認
- アカウントやアクセス権限の定期的な見直し
- 監査ログや実行履歴のモニタリング・レビュー
- 異常検知時やインシデント発生時の報告・エスカレーション
Microsoft Agent 365では、Agent ID作成時にスポンサーの指定が必須で、所有者(オーナー)も任意で設定できます。この情報はRACIの役割に自動変換されるわけではありませんが、責任所在の追跡起点として活用できるため、組織側でRACI定義との対応付けを明示的に設計しておきます。
運用フェーズに応じた定期点検サイクル
ガバナンス構築で特に重要なのは、導入時の一時的な設定だけでなく、導入後の状態変化をモニタリングし続ける継続的な運用プロセスです。リスクの早期発見と設定の最適化を実現するため、日次から年次までの点検サイクルを運用の中に組み込みます。
- 日次点検: 高リスクな操作の発生や、「Agents at risk」タイルにおける緊急性の高いアラートを確認・対応します。
- 月次点検: 所有者不在のエージェントの解消、未承認エージェントの棚卸し、DLP違反ログの分析を行います。
- 四半期点検: アクセス権のレビューを通じた過剰権限の剥奪、ライセンス消費状況に基づくコストの最適化を図ります。
- 年次点検: 社内ガバナンス規定そのものの見直しを行うとともに、規制環境の変化に合わせたポリシーの再評価を実施します。
コンプライアンス維持の観点では、Microsoft PurviewのAssessments for AI regulations機能を活用することで、EU AI法(EU AI Act)やISO/IEC 42001、ISO/IEC 23894、NIST AI RMFといった国際規制・標準への準拠状況を継続的に可視化・評価できます。
経営層に向けたガバナンスの可視化と外部BI連携
経営層や監査法人に対して管理状況をタイムリーに報告できる可視化基盤の整備も必要です。ガバナンスの運用状況が経営陣に見えない状態では、セキュリティ投資判断や組織的なリスク判断が遅れます。単なるシステムログではなく、意思決定に役立つ以下の指標を可視化することが求められます。
- テナント全体の利用数、アクティブ率、検出されたリスク件数の推移
- 部門ごとの導入効果とROI(投資対効果)
- インシデントの発生頻度および初動から解決までの対応リードタイム
- 法規制や社内規律に対するコンプライアンス適合率
Microsoft Agent 365のダッシュボードでは、全社のエージェント総数や過去30日間の利用サマリー、ガバナンスのギャップ状況などを視覚的に把握できます。
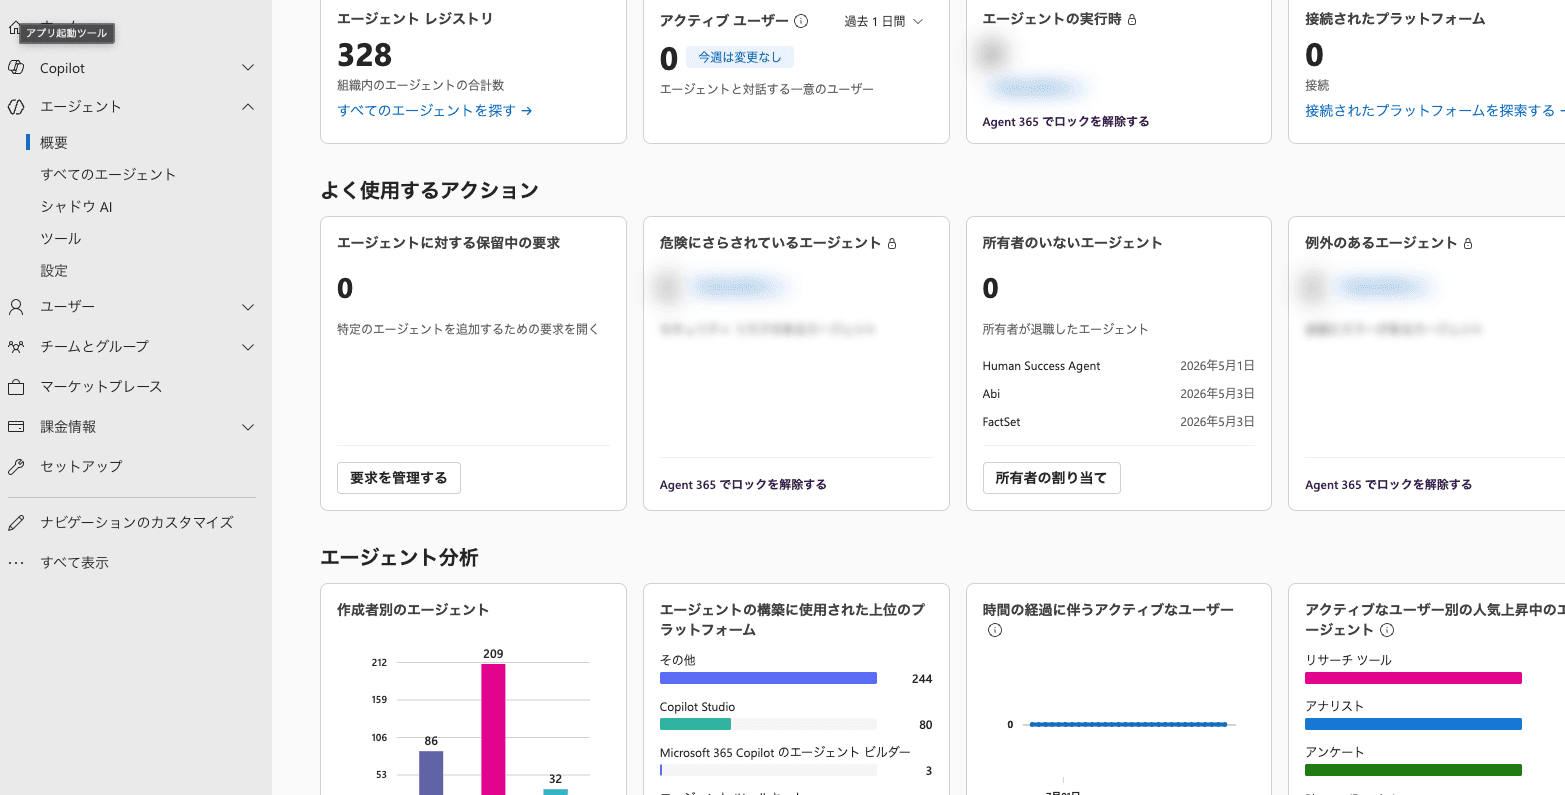
Microsoft Agent 365のダッシュボード
さらに、エージェントの構成情報をAgent Registry Graph APIなどで取得し、Power BIなどの外部BIツールに連携すれば、経営指標に沿ったカスタムレポートを個別に構築できます。
業務タイプ別に見るエージェント統制の設計パターン
このセクションでは、AIエージェント管理の仕組みが実際の業務でどのように機能するのか、代表的な3つのケースを通じて解説します。エージェントの用途によって重視すべき統制ポイントは異なるため、業務タイプごとに使い分けるべき機能を整理します。
社内問い合わせ・ナレッジ検索エージェントの統制
SharePointやTeams、OneDriveに蓄積された社内ナレッジを検索・要約するエージェントは、多くの企業で最初に導入されるユースケースです。人事規程や製品マニュアル、過去の議事録などを自然言語で問い合わせできるため、社内ヘルプデスクの負荷軽減に大きく貢献します。
このシナリオで最も注意すべきは、ユーザーごとに閲覧権限が異なるドキュメントへのアクセス制御です。社内問い合わせエージェントは通常、指示を出したユーザーの権限で情報を検索する「委任アクセス」で構成するのが基本で、この場合はMicrosoft Entra Agent IDによって指示者の権限範囲を超えたデータにはアクセスできない仕組みが自動的に働き、閲覧権限を持たない社員に機密文書の内容が漏洩することを防げます。
さらに、Microsoft PurviewのDSPM(AI observability)を有効にすることで、応答内に個人情報や社外秘情報が混入していないかを継続的に精査できます。Microsoft Agent 365のダッシュボード上で利用状況を可視化しておくと、想定を超える利用ボリュームや異常なアクセスパターンをいち早く検知することも可能です。
営業・カスタマーサポート向け業務エージェントの管理
CRM連携やメール自動応答など、顧客と直接的に接するエージェントは、対応品質と情報漏洩リスクの両方を高いレベルで両立する必要があります。誤った回答による顧客トラブルの発生や、対応履歴を経由した機密情報の外部流出を防ぐため、他のエージェントより厳格な統制が求められます。
このケースでは、Microsoft Agent 365のAgent Tools機能でMCPサーバーの登録申請を承認・拒否し、承認済みのサーバーも必要に応じてブロックしながら、あわせてPower Platformのデータポリシーおよび高度なコネクタポリシーでコネクタのアクション制御を組み合わせ、承認済みの外部システムのみと接続させる運用が有効です。加えて、返金対応や契約変更といった重要アクションには、Copilot Studioのエージェントフローで「Human-in-the-loop(人間による承認)」を組み込み、エージェントの誤動作による顧客対応リスクを未然に防ぎます。
また、外部からのプロンプトインジェクション攻撃に備え、Microsoft Defenderのリアルタイム監視を組み合わせることが推奨されます。エージェントループ内のプロンプトやツール呼び出しを継続的に検査し、既定では監査(BehaviorInfoテーブルへの記録)で動作するため、実際に処理をブロックしたい場合はカスタムルールを追加して段階的にチューニングしていく形になります。
開発者向けコーディングエージェントの統制
GitHub CopilotやMicrosoft Foundryで構築した開発支援エージェントは、社内リポジトリや開発環境と直接連携するため、ソースコードや接続情報の漏洩リスクが特に高い領域です。
Copilot StudioやFoundryで作成されたエージェントは、Microsoft Agent 365のレジストリで作成プラットフォームと発行元・共有形態を別軸で確認できます。これらの属性を活用し、本番接続を許可するエージェントと個人検証用エージェントを明確に区分することで、シャドーAIの発生を抑制できます。
さらに、開発者用エージェントに対しては本番データベースへの接続を遮断してテスト用データセットのみを参照させ、ソースコードやAPIキーの外部送信をPurviewのDLPで検知する構成を組み合わせることで、開発の自由度を確保しながら情報資産を保護できます。
エージェント管理基盤の導入前に押さえる制約と落とし穴
AIエージェント管理基盤を導入する際は、機能面の魅力だけでなく、運用上避けられない制約や設計上の落とし穴を事前に理解しておくことが重要です。ここでは実際の導入・運用フェーズで直面しやすい3つの論点を解説します。
プレビュー段階の機能とSLA適用範囲の確認
Microsoft Agent 365自体は2026年5月に一般提供が開始されていますが、関連機能の一部は依然としてプレビュー段階に留まっています。具体的には、Bring Your Own MCP server、Single Agent Map、Agent Registry Graph APIの更新・ブロックなど一部操作、AI向けPolicy templatesのシナリオ(Frontierテナント限定)、Microsoft DefenderにおけるAIエージェント向け脅威検知・調査機能などがプレビュー扱いで、GA機能とプレビュー機能が混在しているのが実情です。
プレビュー機能はMicrosoftのサポート範囲や商用SLAが限定されるため、業務クリティカルな用途に組み込むと、想定外の仕様変更や機能停止の影響を受ける可能性があります。導入計画時にGA / プレビュー表記を公式ドキュメントで確認し、コア業務に組み込む場合はGA化まで小規模検証に留めるか、代替手段を並行準備しておくのが望ましいです。
複数プラットフォームのライセンス体系の分断
AIエージェントの統制にはMicrosoft Agent 365、Copilot Studio、Foundry、Purview Suite、Defender Suiteといった複数のプラットフォームが関与し、それぞれ独立したライセンス体系を持ちます。以下の表で、主要サービスの課金モデルを整理しました。
サービス | 課金モデル | 参考価格 |
|---|---|---|
Microsoft Agent 365 | ユーザー単位のサブスクリプション | $15 / ユーザー・月(またはM365 E7バンドル) |
Microsoft Copilot Studio | テナント単位の容量パック + 従量課金 | $200 / 容量パック・月(25,000 Copilotクレジット、年払い) |
Microsoft Foundry | 従量課金(モデル・検索・計算リソース) | プラットフォーム基本料なし |
Microsoft Purview Suite | ユーザー単位のサブスクリプション | $12 / ユーザー・月(年払い、またはM365 E5バンドル) |
Microsoft Defender Suite | ユーザー単位のサブスクリプション | $12 / ユーザー・月(年払い、またはM365 E5バンドル) |
なお、2026年6月1日以降のMicrosoft Agent 365の新規購入では、エンタープライズのお客様はMicrosoft 365 E5、現場担当者(FLW)ユーザーはMicrosoft DefenderとMicrosoft Purview(F5レベル)、中小企業(SMB)のお客様はMicrosoft 365 Business Premiumの契約が前提条件となります。Microsoft 365 E7にはMicrosoft 365 E5、Agent 365、Microsoft 365 Copilot、Microsoft Entra Suiteが含まれているため、この変更による影響はありません。
この表から分かるのは、ユーザー単位ライセンスと従量課金が混在しているため、全社導入時のコスト見積もりが複雑になりやすいという点です。特にCopilot StudioとFoundryは課金経路が根本的に異なるため、部門ごとの費用配賦や消費予測が難しくなります。
導入初期にはMicrosoft 365 E7、またはMicrosoft 365 E5と必要なアドオンの組み合わせを検討し、Foundryのみ Azure従量課金として個別に管理するといった「基幹はバンドル、拡張は従量」の切り分け設計が有効です。
MCPサーバー経由の外部連携における保護範囲の限界
MCP(Model Context Protocol)を経由して外部SaaSや自社APIと接続する場合、リクエストとレスポンスがMicrosoft 365テナントの外部を通過することがあります。Microsoft PurviewのDSPMがカバーする範囲は連携方式・テレメトリの提供有無・ポリシー対応状況によって異なるため、外部SaaS間で完結する通信は保護対象から外れる可能性があります。
このリスクに対応するには、Agent Tools機能で接続可能なMCPサーバーを厳格にホワイトリスト化し、承認外のサーバーへの接続を遮断することが不可欠です。あわせてPower Platformのデータポリシーや高度なコネクタポリシーで、外部連携時に許可するコネクタ・エンドポイント・アクションを制御します。
外部連携が高度化してくる段階では、Copilot StudioのVNet対応(Power Platformの仮想ネットワーク統合)を活用してMCPサーバーや接続先APIを自社Azure環境内に閉じ、プライベート接続経由で通信させる構成も選択肢です。ただしAgent 365のBring Your Own MCP serverは現時点でインターネット到達可能な公開エンドポイントが前提となるため、経路要件はプラットフォームごとに別々に設計する必要があります。
まとめ
本記事では、AIエージェント管理について、Microsoft Agent 365を中心とした管理基盤の全体像から、アクセス制御・データ保護・脅威対策、ガバナンス設計、業務タイプ別の統制パターン、導入時の制約までを一通り解説しました。
AIエージェント管理とは、社内で稼働する自律型AIエージェントの動作や権限を一元的に統制し、業務の自動化を安全に推進しながら企業データ資産を守る仕組みです。Microsoft Entra Agent IDやMicrosoft Purview、Microsoft Defenderなどを組み合わせた多角的なセキュリティ統制と継続的な点検サイクルを確立することで、AIの成果を最大化できます。
東京エレクトロンデバイスでは、Microsoft Agent 365を中心としたAIエージェント管理・ガバナンスの導入を総合的にサポートしています。Microsoft 365 E5 / E7 や Agent 365ライセンスの選定から、Entra・Purview・Defenderを組み合わせた統制設計、既存のIT運用プロセスへの組み込み、シャドーAI対策のポリシー策定まで、お客様の環境に合わせたご提案が可能です。
AIエージェントの安全な活用やガバナンス構築にご興味のある方は、ぜひお気軽にお問い合わせください。